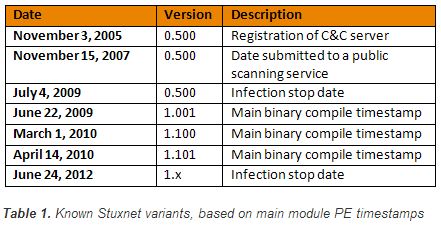
Различные исследователи безопасности выдвигали множество гипотез относительно происхождения Stuxnet, однако ни одна из них не получила достоверного подтверждения. Единственным достоверным фактом считалось время создания вируса, однако специалисты Symantec опровергли и эту информацию, заявив об обнаружении более ранней версии червя.
Согласно последнему исследованию антивирусной компании, авторы компьютерного червя, поразившего иранскую АЭС в 2010 году, впервые атаковали предприятие раньше, чем следует из официальной версии происшествия.
По данным специалистов, первые нападения были совершены в 2005 году при помощи вредоносного приложения, являющегося предшественником Stuxnet – Stuxnet 0.5 (номер версии был обнаружен в коде). Оно было предназначено для манипулирования газовыми клапанами атомной станции, что могло привести к взрыву на предприятии.