



IBM раскрыла детали о троянской программе PixPirate, которая атакует пользователей Android в Бразилии, обходя системы безопасности на заражённых устройствах и похищая финансовую информацию.
PixPirate применяет уловку, позволяющую скрыть иконку вредоносного приложения с главного экрана устройства жертвы, тем самым делая его невидимым для пользователя во время фазы разведки и атаки. Такая техника позволяет PixPirate работать в фоновом режиме, не вызывая подозрений у жертвы.
PixPirate способен:
- злоупотреблять службами специальных возможностей Android для совершения несанкционированных переводов средств через платформу мгновенных платежей PIX;
- похищать учётные данные онлайн-банка;
- информацию о банковских картах;
- регистрировать нажатия клавиш (кейлоггинг);
- перехватывать SMS-сообщения для доступа к кодам двухфакторной аутентификации.
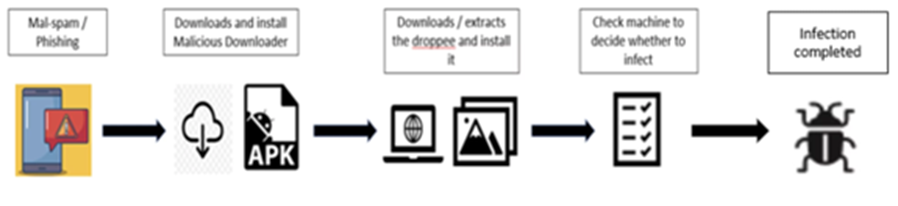
Цепочка заражения PixPirate
PixPirate распространяется через SMS и WhatsApp, применяя приложение-загрузчик для установки основного компонента, отвечающего за финансовое мошенничество. В отличие от традиционных атак, где загрузчик служит только для скачивания и установки, в случае с PixPirate он активно участвует в мошеннических операциях, исполняя команды и обмениваясь сообщениями с основным компонентом.
Приложение-загрузчик APK после запуска предлагает жертве обновить приложение, чтобы либо получить компонент PixPirate с сервера злоумышленника, либо установить компонент, если он встроен в само приложение.
В последней версии вредоноса отсутствует активность, позволяющая запускать приложение с главного экрана, что делает его ещё более скрытым. Даже при удалении загрузчика PixPirate с устройства, основной компонент продолжает работать, благодаря механизмам постоянства, активируемым различными системными событиями.
PixPirate впервые был задокументирован Cleafy в феврале 2023 года. Тогда специалисты отметили, что PixPirate принадлежит к новейшему поколению банковских троянов для Android, поскольку он может не только отключать защиту Google Play Protect, но и выполнять функции системы автоматического перевода (ATS). Опция позволяет злоумышленникам автоматизировать процесс вредоносных денежных переводов через платформу мгновенных платежей Pix, активно используемую несколькими бразильскими банками
