


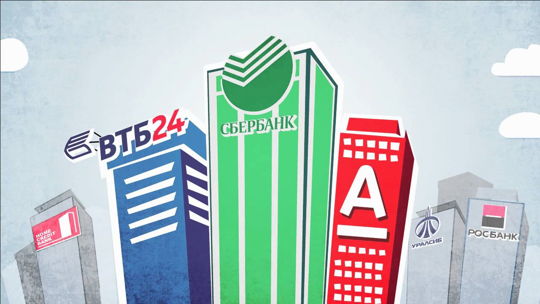
Кредитные организации России озадачены новыми форматами сообщений в ФинЦЕРТ. А именно, вопросы вызвал пятый стандарт по информационной безопасности, который, по мнению участников рынка, диктует принудительный формат работы по стандарту. Напомним, что часть отраслевого стандарта ЦБ 1.5, вступившего в силу с 1 ноября 2018 года, касается передачи данных в платформу оперативного обмена информацией ЦБ с банками об инцидентах. Стоит отметить, что если ранее каждая кредитная организация могла сама решить, стоит ли соответствовать действующим стандартам, то теперь все может поменяться — кредитным организациям не удастся избежать отправки данных в АСОИ, этот пункт обязаны соблюдать все банки. Поскольку нельзя присоединиться лишь к одному стандарту, такие условия могут обязать финансовую сферу исполнять условия других четырех стандартов. «То есть хотят того банки или нет, но теперь придется соблюдать все пять стандартов»,— высказался менеджер одного из российских банков.
Источник: Anti-Malware

Навязанные стандарты информационной безопасности вызвали недовольство банков РФ
Навязанные стандарты информационной безопасности вызвали недовольство банков РФ
Евгений Царев
Персональные данные, Информационная безопасность и ИТ-инновации
Рекламодатель
Реклама. АО «Позитив Текнолоджиз». ИНН 7718668887. 18+
Сайт рекламодателя: ptsecurity.com↗️
Реклама. АО «Позитив Текнолоджиз». ИНН 7718668887. 18+
Сайт рекламодателя: ptsecurity.com↗️
