VirtualBox <=4.0.4 DLL Hijacking (wintab32.dll , dwmapi.dll)

10076
VirtualBox <=4.0.4 DLL Hijacking (wintab32.dll , dwmapi.dll)
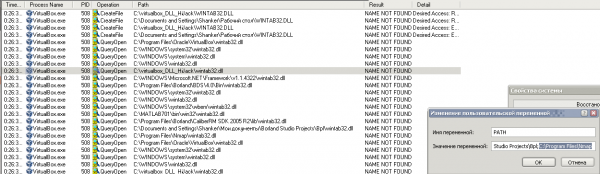
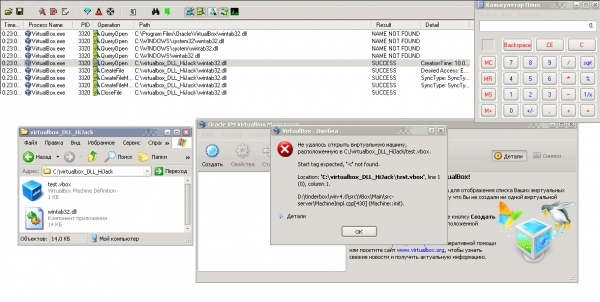
В последней, на текущий момент, версии VirtualBox (4.0.4) обнаружилась возможность провести атаку типа DLL Hijacking.

На сей раз вектор атаки более реальный. Библиотеки ищутся в т.ч. в директории запуска ассоциированного с приложением файла:


Возможные варианты атаки:

  • *.vbox, *.xml - библиотека wintab32.dll
  • *.ova, *.ovf - библиотека dwmapi.dll

Представители VirtualBox были уведомлены через электронное письмо 11.03.2011. Но ответа от них не последовало
VirtualBox hijack vbox xml ovf ova wintab32 dwmapi
Alt text
Обращаем внимание, что все материалы в этом блоге представляют личное мнение их авторов. Редакция SecurityLab.ru не несет ответственности за точность, полноту и достоверность опубликованных данных. Вся информация предоставлена «как есть» и может не соответствовать официальной позиции компании.
ОНЛАЙН-ЗАПУСК 1 ОКТЯБРЯ
MaxPatrol SIEM 28.0 Узнайте первыми о главных изменениях новой версии
Зарегистрироваться
18+. Реклама. АО «Позитив Текнолоджиз» · ИНН 7718668887

Агиевич Игорь aka Shanker

Мысли о собственной жизни ИТ-аналитика, обретающие очертания в голове и формируемые средством их выражения - родной речью