Судя по информации в блогекомпании GFI, исследование, о котором упоминает анонимный репортер Корра (не предоставляя, однако, ссылки на материал) состояло не иначе как в изучении содержимого сайта National Vulnerability Databaseи экспериментах с параметрами сортировки. Все мы знаем, что NVD не самый юзабельный сайт в интернете, поэтому я предлагаю читателю (а также писателю, собравшемуся делать какие-то выводы о количествах уязвимостей в софте) воспользоваться сайтом cvedetails.com, предоставляющем более удобный интерфейс к идентичной базе данных. Итак, топаем в раздел Top 50: Products, выбираем 2014 (год "исследования") и что же видим? Ну да, среди ОС и вправду, на второмместе iOS, на третьем– MacOS X. Хотя не понятно, каких версий, при том, что Windows указана во всем своем многообразии. Ладно, проехали версии, цифры что-то не пляшут, – давайте выберем 2015. И что же там?
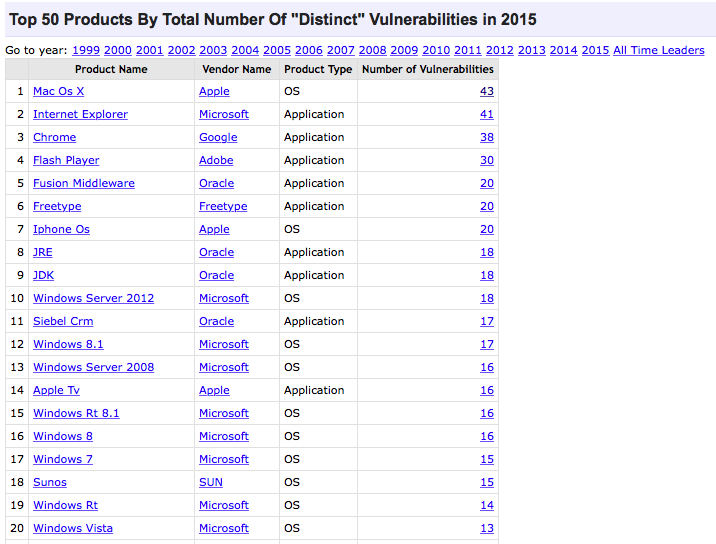
Вот блин, кажется я облажался... И в правду, MacOS X на первом месте... Интересно, что же там такого успели нарыть? Открываем детали, просто кликаем на ссылку на количестве уязвимостей. Читаем. Закрываем страницу.
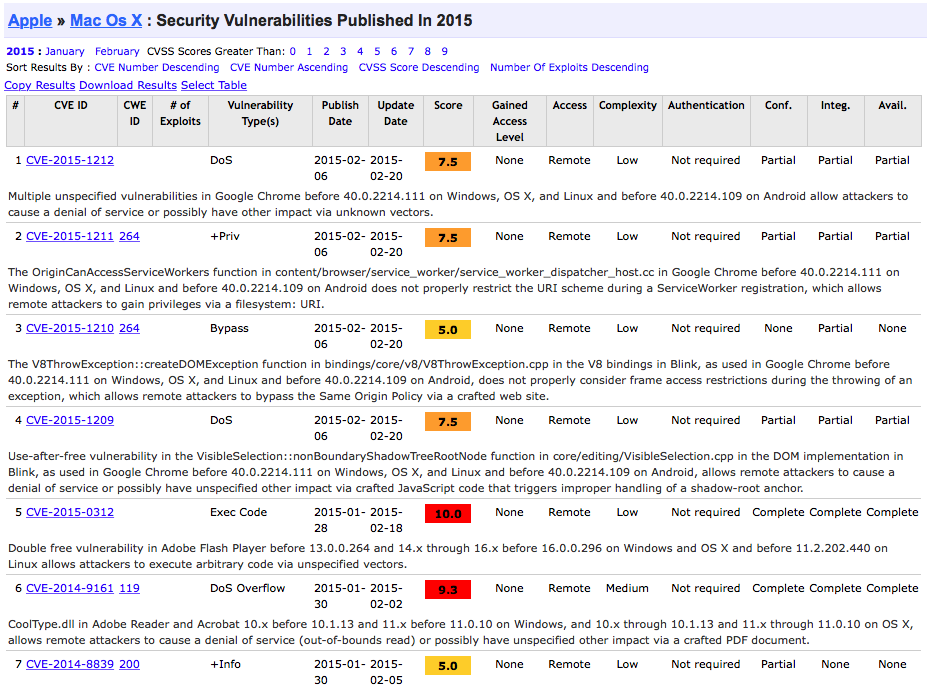
То есть, в категорию MacOS X попадают не просто все уязвимости разных версий ОС, но и некоторые сторонние программные продукты, которые Apple распространяет через AppStore. То есть, Google Chrome, Adobe Flash, Java и т.д. и т.п.
Видите, как это просто? Мы буквально за 5 минут сделали отличную журналистскую работу:
- проверили факты из разных источников,
- подробно ознакомились с порцией данных, на основе которых делались выводы авторами исследования,
- сделали свои выводы и будем с ними жить дальше.
В отличие от автора материала на Корреспонденте, который, похоже, будет продолжать писать некачественные публикации.