Банковский троян Shylock стал проверять наличие смарткарт

4069
Банковский троян Shylock стал проверять наличие смарткарт
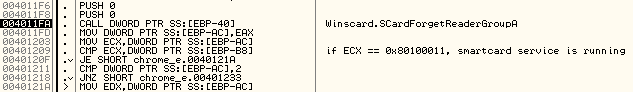
Новая модификация трояна Shylock стала использовать технику проверки наличия смарткарт-ридера на заражаемом ПК перед непосредственным закреплением.


Ранее, авторами использовалась проверка на предмет функционирования сесии RDP, чтобы избежать попадания в honeypot для последующего анализа. В частности, для этого использовалась функция взаимодействия со смарткартой и анализ ее ответа, который имеет разное значение при работе в контексте RDP-сеанса, нежели с локальной машиной.


Вредонос стал известным общественности в начале 2011 года, используют "Man In The Browser" для списания денежных средств клиента банка, на данный момент известно более 3 ключевых модификаций.  

Подробнее:
http://www.f-secure.com/weblog/archives/00002467.html
http://msdn.microsoft.com/en-us/library/windows/desktop/aa379486(v=vs.85).aspx
http://blog.fireeye.com/research/2011/01/the-dead-giveaways-of-vm-aware-malware.html
malware rdp shylock вредоносный код дбо онлайн-банкинг
Alt text
Обращаем внимание, что все материалы в этом блоге представляют личное мнение их авторов. Редакция SecurityLab.ru не несет ответственности за точность, полноту и достоверность опубликованных данных. Вся информация предоставлена «как есть» и может не соответствовать официальной позиции компании.
ИИ-АССИСТЕНТв «СёрчИнформ КИБ»
Выяви скрытые инциденты!
Реклама. ООО «СёрчИнформ», ИНН 7704306397, 18+

Реклама 18+
Рекламодатель
Реклама. АО «Позитив Текнолоджиз». ИНН 7718668887. 18+
Сайт рекламодателя: ptsecurity.com
Реклама