Крупнейший банк Юга России объявил месяц охоты за ошибками
3797
Крупнейший банк Юга России объявил месяц охоты за ошибками
Начиная со вчерашнего дня в течении 30 дней строго во внерабочее времяможно искать дыркина сайте c.ikib.ruи получать за это от нас деньги. Еще одна хорошая новость: выплаты осуществляются теперь силами самого сервиса BugHunt. Это значит, что запустить собственный конкурс "охота за ошибками" стало ещё проще, а время выплаты исследователям вознаграждения за найденные дырки сократится до нескольких рабочих дней.
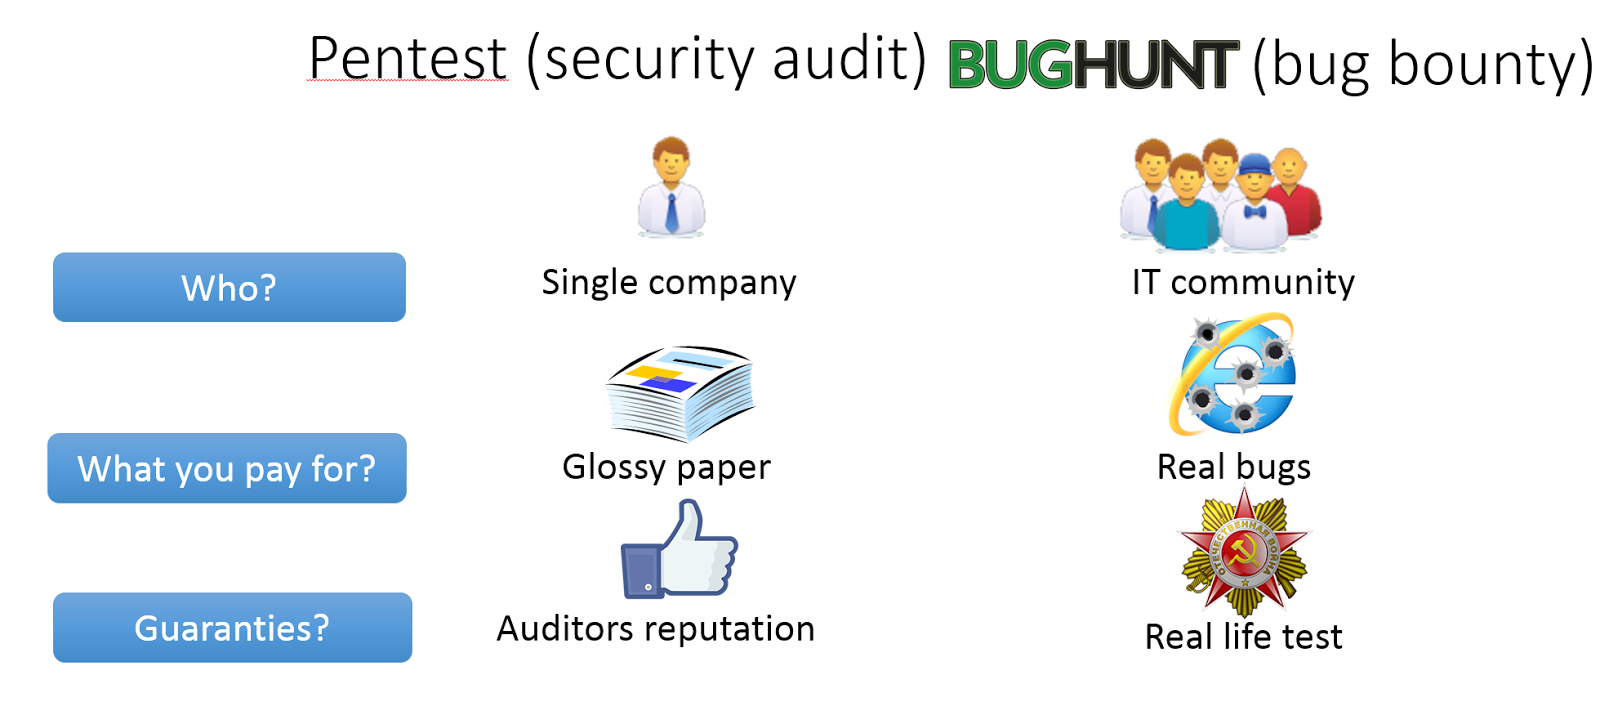
name='more'> Возможно, сравнивать пентест и программу вознаграждения за найденные уязвимости будет и не совсем корректно, ибо эти услуги чаще дополняют друг друга, а не противопоставляются, но я попробую.
Отдельно стоит отметить то, что рынок bugbounty программ и фриланса в сфере ИБ только формируется, аудитория исследователей не разбалована ещё большими гонорарами, а значит у компаний, запустивших bugbounty программу сегодня, есть все шансы обойтись очень скромным по сравнению с затратами на пентест бюджетом, который будет потрачен целиком и полностью на информацию о реальных уязвимостях.
Зачем платить деньги на премию начальникам и топ-менеджерам компании-аудитора, если вы можете привлечь лучших специалистов по поиску дыр напрямую? ;)
Обращаем внимание, что все материалы в этом блоге представляют личное мнение их авторов. Редакция SecurityLab.ru не несет ответственности за точность, полноту и достоверность опубликованных данных. Вся информация предоставлена «как есть» и может не соответствовать официальной позиции компании.