Дспшный документ так просто не достанешь: вначале нужно пронюхать о его существовании, затем найти место где его можно достать, потом за него нужно заплатить и пару месяцев подождать пока его вам привезут.
Иногда документ приходит к вам в виде симпатичной цветной книжечки, иногда в виде стопки прошитых ксерокопий. В большинстве случаев после прочтения документа у вас в голове будет вертеться всего один вопрос - зачем всё так усложнять? К сожалению ответ вероятнее всего банален - торговля цветными книжечками приносит деньги, ну и помогает сакрализовать работу ИБэшника, что дает последнему возможность выигрывать в спорах с сисадминами ("Надо делать так, потому что так написано в закрытом документе, который я тебе не имею права показывать.").
Тема защиты ключевых систем информационной инфраструктурыредко всплывает в сети, поэтому я решил написать небольшой пост о структуре документов по КСИИ, в надежде, что блуждающий по выдаче поисковых систем путник зайдёт сюда и все поймёт.
name='more'>На сегодняшний момент структура документов по КСИИвыглядит так (если что забыл - поправьте в комментах!):
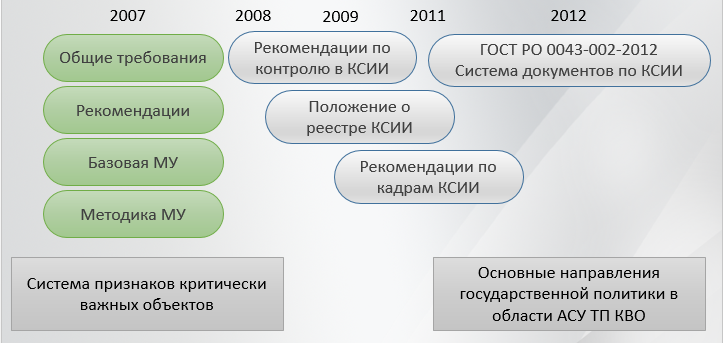
Вот полные названия документов:
2. Рекомендации по обеспечению безопасности информации в ключевых системах информационной инфраструктуры (утверждено заместителем директора ФСТЭК России 19 ноября 2007 года);
3. Базовая модель угроз безопасности информации в ключевых системах информационной инфраструктуры (утверждена заместителем директора ФСТЭК России 18 мая 2007 года);
3. Базовая модель угроз безопасности информации в ключевых системах информационной инфраструктуры (утверждена заместителем директора ФСТЭК России 18 мая 2007 года);
4. Методика определения актуальных угроз безопасности информации в ключевых системах информационной инфраструктуры (утверждена заместителем директора ФСТЭК России 18 мая 2007 года);
6. Положение о Реестре ключевых систем информационной инфраструктуры (утверждено приказом ФСТЭК России от 4 марта 2009 года №74);
7. Методические рекомендациипо формированию аналитического прогноза по комплектованию подразделений по обеспечению безопасности информации в ключевых системах информационной инфраструктуры, противодействию иностранным техническим разведкам и технической защите информации подготовленными кадрами на заданный период (утв. ФСТЭК РФ 23.04.2011);
8. ГОСТ РО 0043-002-2012. Обеспечение безопасности информации в ключевых системах информационной инфраструктуры. Система документов.
Кроме того есть еще два документа Совбеза РФ:
1. Основные направления государственной политики в области обеспечения безопасности автоматизированных систем управления производственными и технологическими процессами критически важных объектов инфраструктуры Российской Федерации;
2. Совет Безопасности 08.11.2005 “Система признаков критически важных объектов и критериев отнесения функционирующих в их составе информационно-телекоммуникационных систем к числу защищаемых от деструктивных информационных воздействий”.