ADS - встроенная фишка файловой системы NTFS, которую никак нельзя выключить.
name='more'>
ADS позволяет добавлять любые файлы к другим файлам и даже каталогам (!). Сама ОС этим периодически пользуется, добавляя к скаченным из интернетов файлам поток "Zone.Identifier"
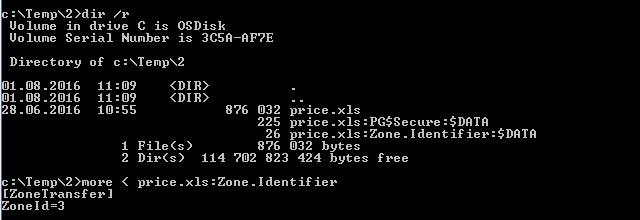
Zone.Identifier можно, кстати, править, дабы избавиться от предупреждений "этот файл скачан из интернета. Открыть в безопасном режиме?".
Добавить поток к любому файлу можно так:
type file1 > file2:file3
прочитать
more < file2:file3
попытаться обнаружить
dir /r
запустить exe так:
start file2:file3
если на сработало, то так:
mklink file4 file2:file3
start file4
Вот это, к примеру, привяжет калькулятор к корневому диску С (!) и запустит его через ссылку
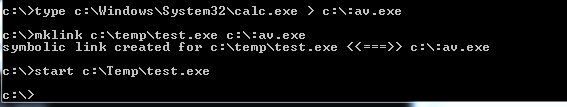
Как это можно использовать? Ну, во-первых, это уже используют малварщики для хранения исполняемых файлов и файлов конфигурации, поэтому нужно знать куда смотреть в случае чего. Во-вторых, автор этой статьи на Гиктаймс обошел механизмы контроля доступа DallasLock с помощью обращения к служебному потоку $DATA. Думаю, такой трюк может сработать и с многими другими средствами защиты и даже вебсерверами.
[UPDATE] ADS вещь достаточно популярная и у разработчиков. Антивирусы там часто хранят метаданные, Dropbox вот тоже создает поток com.dropbox.attributes с нечитаемым содержимым.