Конфиг haproxy для оценки A от SSLLabs.com

2770
Конфиг haproxy для оценки A от SSLLabs.com
1. В секцию global конфига haproxy.cfg добавляем

ssl-default-bind-ciphers ECDH+AESGCM:DH+AESGCM:ECDH+AES256:DH+AES256:ECDH+AES128:DH+AES:ECDH+3DES:DH+3DES:RSA+AESGCM:RSA+AES:RSA+3DES:!aNULL:!MD5:!DSS
ssl-default-server-ciphers ECDH+AESGCM:DH+AESGCM:ECDH+AES256:DH+AES256:ECDH+AES128:DH+AES:ECDH+3DES:DH+3DES:RSA+AESGCM:RSA+AES:RSA+3DES:!aNULL:!MD5:!DSS

2. В конфигурации фронтенда отключаем SSL v3:


frontend ssl-fe  bind 10.10.10.10:443 ssl no-sslv3 crt /path/to/certs-with-key.pem  


Если SSL-сертификат был выпущен доверенным центром сертификации и при создании приватного ключа НЕ был выбран Signature Algorithm SHA1, то ssllabs.com должен показать нечто примерно такое:
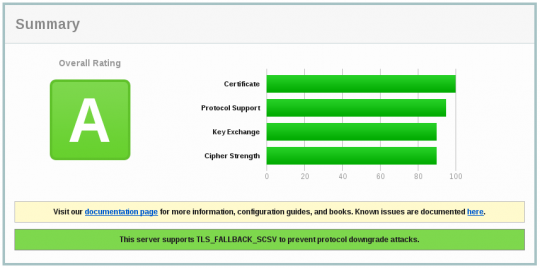
c262be88666b0147e73171b5ae26aaf9.png
haproxy SSL/TLS
Alt text
Обращаем внимание, что все материалы в этом блоге представляют личное мнение их авторов. Редакция SecurityLab.ru не несет ответственности за точность, полноту и достоверность опубликованных данных. Вся информация предоставлена «как есть» и может не соответствовать официальной позиции компании.
02.10.26 Москва
Форум по информационной безопасности и ИТ
Каждый ход имеет значение
GISГАЗИНФОРМСЕРВИС
Присоединиться
18+
Реклама. Рекламодатель ООО «Газинформсервис», ОГРН: 1047833086099

Реклама 18+
Рекламодатель
Реклама. АО «Позитив Текнолоджиз». ИНН 7718668887. 18+
Сайт рекламодателя: ptsecurity.com
Реклама