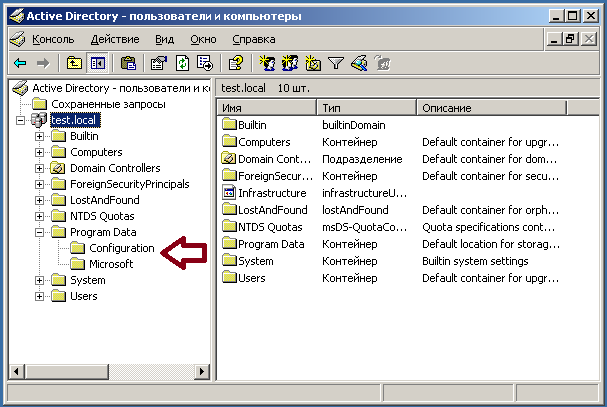
Продолжая тему из серии "прячемся в каталоге MS LDAP" [ 1, 2] нашел еще один замечательный способ скрыть свое присутствие от бдительного взора администратора домена. Речь идет про объект типа "msPKI-Key-Recovery-Agent", который визуально выглядит, как системная организационная единица и ни как не выдает себя при не целевом поиске (например, через стандартные средства поиска по каталогу). Приведенный ниже сценарий позволяет создать "скрытого" пользователя, как показано на картинке.
name='more'>
В совокупности с идеями, предлагаемыми ранее, данный подход видится мне довольно перспективным.
name='more'>
В совокупности с идеями, предлагаемыми ранее, данный подход видится мне довольно перспективным.