Реклама 18+


Http Parameter Contamination
Http Parameter Contamination
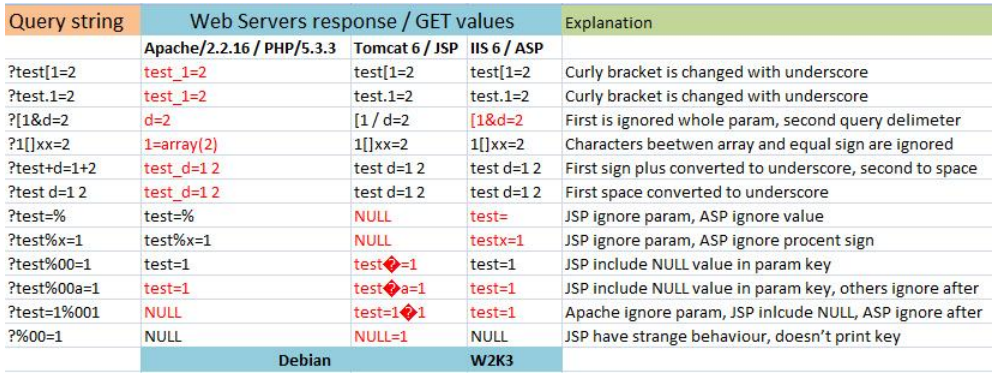
Ivan Markovicна днях опубликовал результатысвоего исследования, посвященные развитию атаки Http Parameter Pollution. Новая атака получила название Http Parameter Contamination (HPC). Суть атаки заключается в том, что различные платформы и приложения по-разному обрабатывают заведомо некорректные параметры. Это иллюстрирует следующая таблица:
name='more'>
Атака HPC, аналогично HPP, может использоваться с целью обхода различных фильтров, ограничений безопасности сайта и правил Web Application Firewall. В частности, исследователь приводит следующие примеры по обходу правил Mod_Security:
Пример 1 (Apache/php):
Forbidden: http://localhost/?xp_cmdshell
Bypassed ([ => _): http://localhost/?xp[cmdshell
Пример 2 (IIS/ASP):
Forbidden: http://192.168.2.105/test.asp?file=../bla.txt
Bypassed (.%. => ..): http://192.168.2.105/test.asp?file=.%./bla.txt
Ознакомиться с полными результатами исследования можно по следующей ссылке: http://www.exploit-db.com/download_pdf/17534
server-side
exploits
уязвимости web