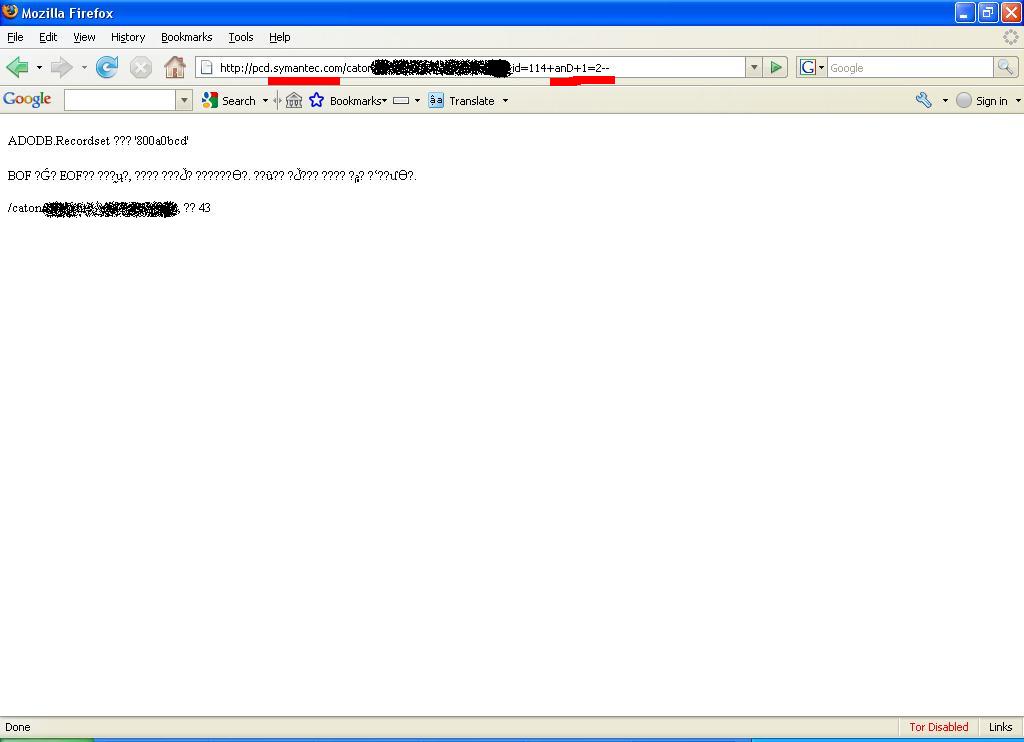
Сейчас стало модным взламывать сайты антивирусных компаний :) Не обошло стороной это "счастье" и компанию Symantec, чей web-ресурс на днях был скомпрометированчерез blind SQL Injection. Надо сказать, что за последнее время несколько крупных ресурсов было успешно атаковано с использованием уязвимости типа "Внедрение операторов SQL"[ 1, 2, 3].
name='more'>
Кстати, симпатичный такой интерфейс у Pangolin ;)
Как можно понять, в Symantec отдают предпочтение Microsoft SQL Server 2000.
Но атакующий из Румыниине смог слить всю базу пользователей на 70.356позиций. Ограничение blind SQL Injection.
Стоит лишь добавить, что очень часто там, где встречается слепое внедрение операторов SQL, также доступны и классические техники эксплуатации этой уязвимости. Был ли это такой случай? Вполнее возможно...
Обращаем внимание, что все материалы в этом блоге представляют личное мнение их авторов. Редакция SecurityLab.ru не несет ответственности за точность, полноту и достоверность опубликованных данных. Вся информация предоставлена «как есть» и может не соответствовать официальной позиции компании.


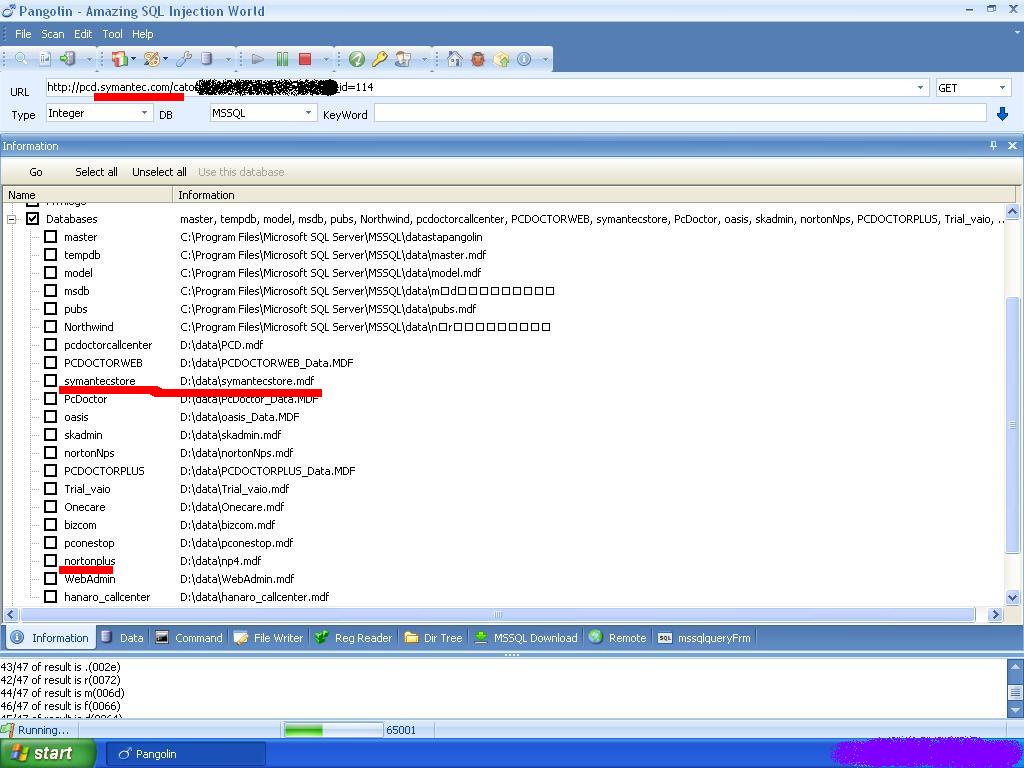 Кстати, симпатичный такой интерфейс у Pangolin ;)
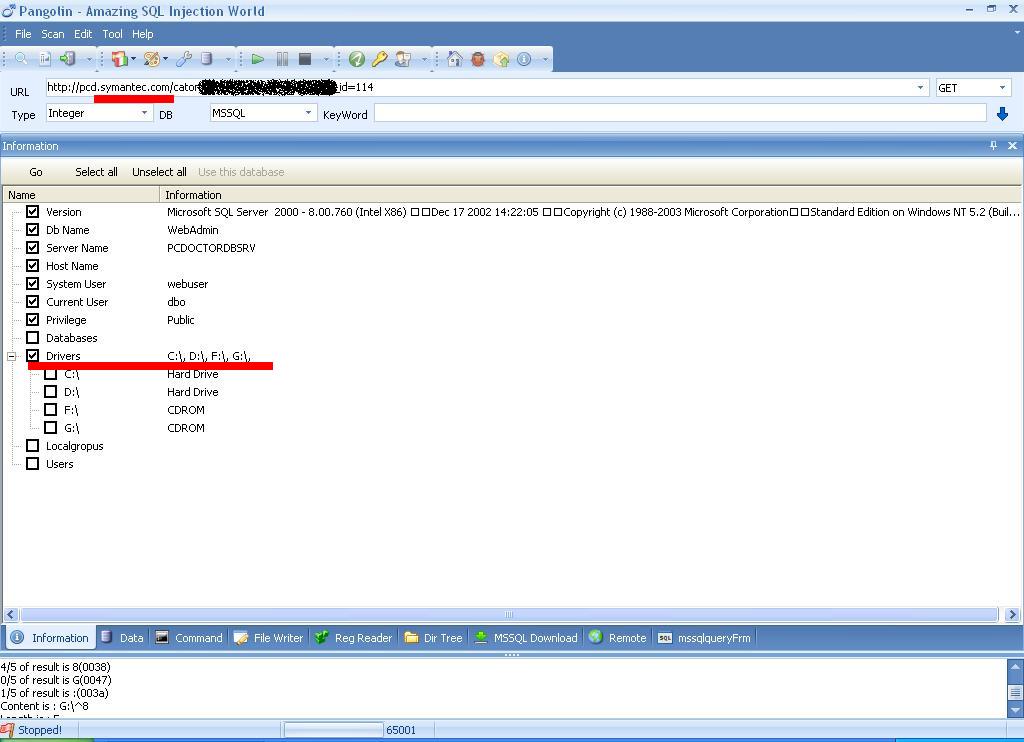 Как можно понять, в Symantec отдают предпочтение Microsoft SQL Server 2000.
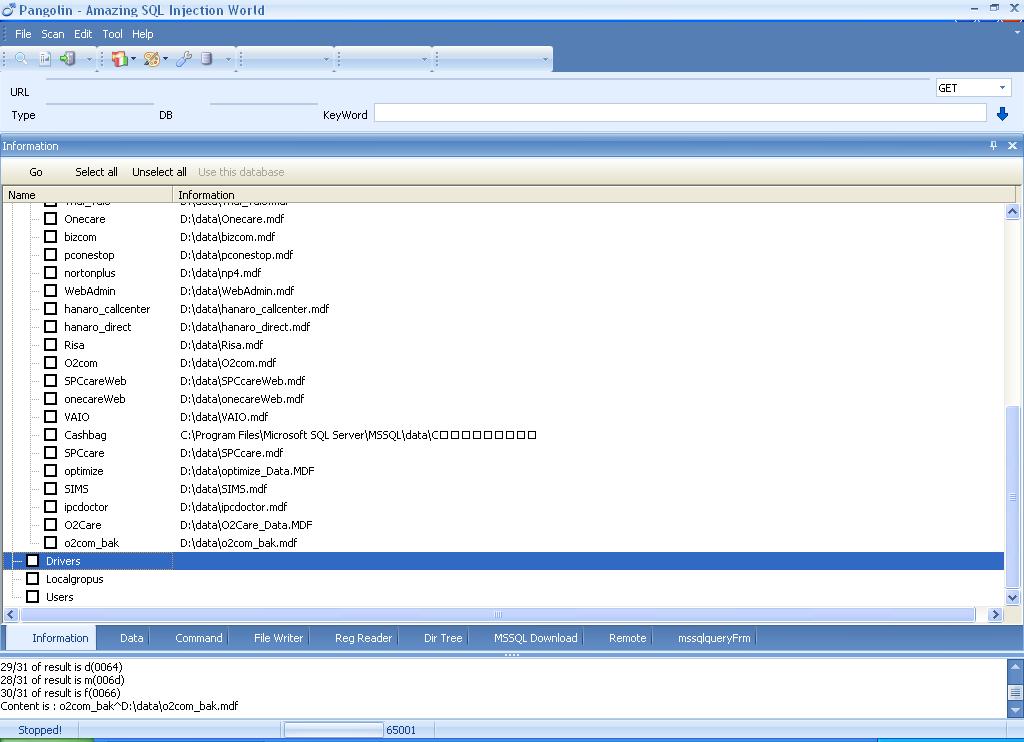 Но атакующий из Румыниине смог слить всю базу пользователей на 70.356позиций. Ограничение blind SQL Injection.
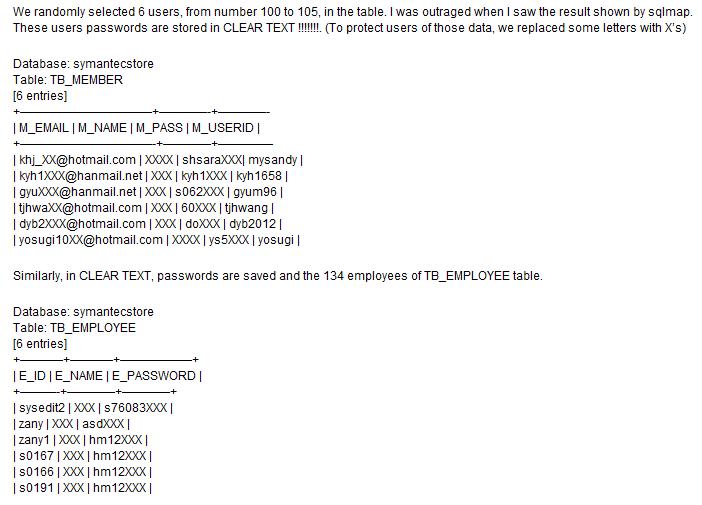 Стоит лишь добавить, что очень часто там, где встречается слепое внедрение операторов SQL, также доступны и классические техники эксплуатации этой уязвимости. Был ли это такой случай? Вполнее возможно...