Модель атаки

4027
Модель атаки
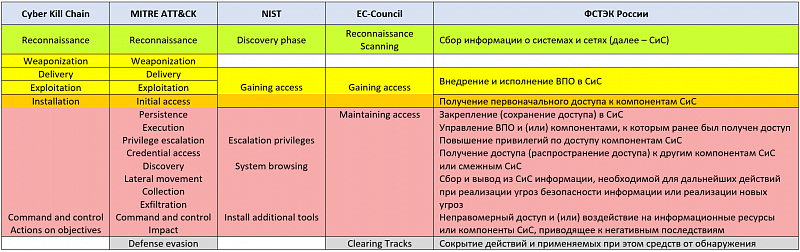
По итогам знакомства с проектом методического документа "Методика моделирования угроз безопасности информации" от ФСТЭК России было интересно сопоставить предложенную в нём модель атаки (реализации угрозы безопасности информации), а именно тактики (тактические задачи), с другими подходами, а именно:
- Cyber Kill Chain от Lockheed Martin Corporation;
- MITRE ATT&CK (принимая во внимание, что первые шаги считаем соответствующими Cyber Kill Chain);
-
Special Publication 800-115 от National Institute of Standards and Technology (NIST);
- предложениями от EC-Council в рамках их учебных программ, в т.ч. Certified Ethical Hacker (CEH).
На рисунке ниже представлен вариант такого сопоставления.
24fa9c5c918e583c8a4849c698b16490.png
Видно, что наиболее близким является MITRE ATT&CK, возможно стоило сделать официальную отсылку на неё, чтобы в том числе, обеспечить актуальность разрабатываемого документа в среднесрочной перспективе.
Успехов в моделировании атак!
ФСТЭК Росси Cyber Kill Chain ATT&CK NIST
Alt text
Обращаем внимание, что все материалы в этом блоге представляют личное мнение их авторов. Редакция SecurityLab.ru не несет ответственности за точность, полноту и достоверность опубликованных данных. Вся информация предоставлена «как есть» и может не соответствовать официальной позиции компании.
12.1111:00 SECURITM | вебинарПДн есть. А контроль где?Знаете, где обрабатываются ПДн и кто за них отвечает? На вебинаре 12.11 покажем, как связать процессы, системы и требования, найти пробелы.Регистрируйтесь! Реклама: ООО «СЕКЪЮРИТМ», ИНН 7820074059, 18+

Александр Кузнецов

Заметки про управление в области информационной безопасности и не только

Рекламодатель
Реклама. АО «Позитив Текнолоджиз». ИНН 7718668887. 18+
Сайт рекламодателя: ptsecurity.com↗️
АО «Позитив Текнолоджиз»