Обновился фреймворк Rovnix для разработки VBR-буткитов

3684
Обновился фреймворк Rovnix для разработки VBR-буткитов
В прошлом месяце нами была зафиксирована новая модификация буткита Rovnix (VBR-буткита). Rovnix это фреймворк для создания буткитов, который уже был задействован в банковском троянце Carberp. Он состоит из двух основных компонентов, это динамическая библиотека инсталятор BkSetup.dll и драйвер, который загружается в процессе выполнения буткит-кода и внедряет полезную нагрузку в указанные процессы.
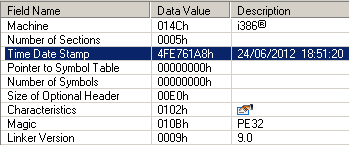

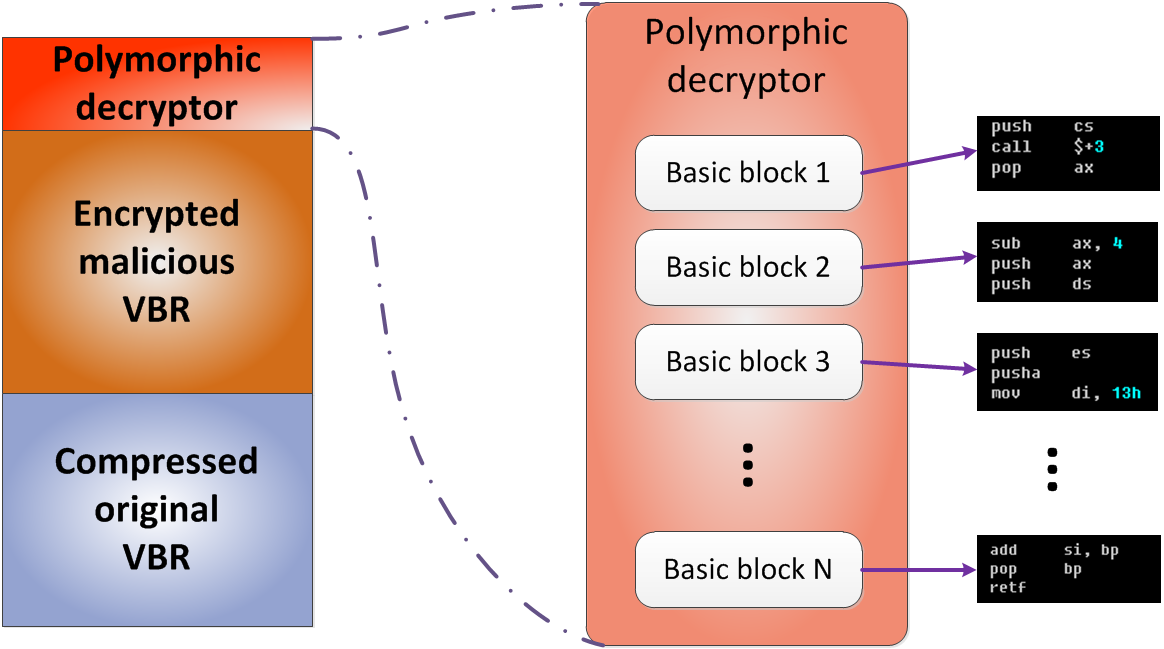
В новой версии появились изменения связанные с противодействиям обнаружению, так например изменилась схема полиморфных преобразований, которые реализуют расшифрование вредоносного кода VBR.

Подробнее обо всех изменениях читайте в моем англоязычном блоге.
Bootkits Rovnix VBR Reversing
Alt text
Обращаем внимание, что все материалы в этом блоге представляют личное мнение их авторов. Редакция SecurityLab.ru не несет ответственности за точность, полноту и достоверность опубликованных данных. Вся информация предоставлена «как есть» и может не соответствовать официальной позиции компании.
12.1111:00 SECURITM | вебинарПДн есть. А контроль где?Знаете, где обрабатываются ПДн и кто за них отвечает? На вебинаре 12.11 покажем, как связать процессы, системы и требования, найти пробелы.Регистрируйтесь! Реклама: ООО «СЕКЪЮРИТМ», ИНН 7820074059, 18+

Александр Матросов

REFLECTIONS ABOUT REVERSE ENGINEERING, THREAT RESEARCH AND SOME MORE ...