Новая модификация Carberp использует буткит-функционал

3578
Новая модификация Carberp использует буткит-функционал
Недавно  нам удалось обнаружить модификацию троянца Win32/Carberp, который в процессе заражения системы устанавливает буткит-функционал. Причем, после более детального анализа выяснилось, что буткит функциональность практически полностью копирует ранее известного буткита Rovnix.
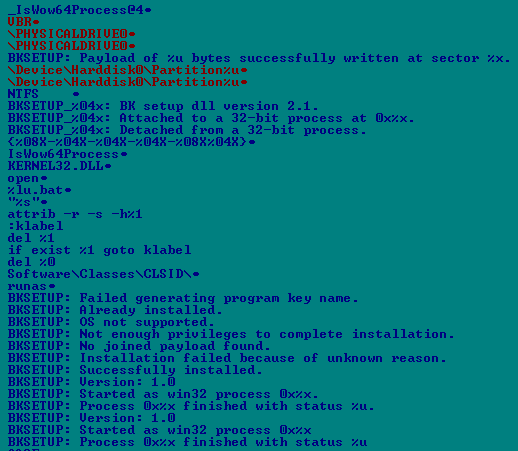

Carberp, один из самых активных троянцев встречающихся в ДБО инцидентах в этом году. Мы провели небольшое расследование по этой теме помимо буткита, нашли еще много интересного.

Подробное исследование можно найти тут:


А, так же более расширенную версию нашего расследования можно будет услышать на  конференции ZeroNightsв ближайшую пятницу в рамках нашего доклада "Современные тенденции развития вредоносных программ для систем ДБО".
Carberp ZeroNights Bootkits Rovnix Cybercrime VBR Reversing
Alt text
Обращаем внимание, что все материалы в этом блоге представляют личное мнение их авторов. Редакция SecurityLab.ru не несет ответственности за точность, полноту и достоверность опубликованных данных. Вся информация предоставлена «как есть» и может не соответствовать официальной позиции компании.
12.1111:00 SECURITM | вебинарПДн есть. А контроль где?Знаете, где обрабатываются ПДн и кто за них отвечает? На вебинаре 12.11 покажем, как связать процессы, системы и требования, найти пробелы.Регистрируйтесь! Реклама: ООО «СЕКЪЮРИТМ», ИНН 7820074059, 18+

Александр Матросов

REFLECTIONS ABOUT REVERSE ENGINEERING, THREAT RESEARCH AND SOME MORE ...