Посмотрел ток-шоу о российских VPN шлюзах и привожу основные моменты.
На встрече прозвучало мнение Кода Безопасности, Солара, МТС и TSS.
Встречу прекрасно провел Руслан Иванов.
1. Все отметили всплеск запросов на VPN более высокого класса (КВ) из-за действия регулятора
2. Число российских разработчиков аппаратных платформ увеличилось. При этом российские разработчики не очень интересуются делать специализированные устройства для VPN и NGFW
3. Пришли снова к выводу, что VPN шлюзы никогда не будут совместимы друг с другом, пока регулятор или ТК26 их не заставит. Даже для доступа к СМЭВ нужно взять три разноцветных шлюза.
4. Есть понимание что будут VPN шлюзы на новый ГОСТ 34.12 с Кузнечиком и Магмой
03:58 Отметили использование VPN у облачных провайдеров и у телекомов. Им требуется высокая производительность и надежность.
05:08 Коммерческие компании переходят на российскую криптографию, чтобы получать нужные им сервисы
11:30 Наивно полагать что Suricata и nDPI позволят "выйти на рынок NGFW"
11:55 Сложно найти высокопроизводительное оборудование и трансиверы и добиться совместимости производителей
15:01 Появились запросы на объединение ЦОД по DCI мощными каналами (часто просят 100 Гбит/с). Там важна задержка
16:49 Требования по эксплуатации криптографии ГОСТ мешают добавить в устройство какую-то другую функциональность, например, IPS или NGFW
19:24 Заказчики не понимают, что VPN это высокая нагрузка на процессоры и думают что VPN + IPS + DPI можно включить сохранив производительность из datasheet
25:12 Можно у оператора арендовать канал с ГОСТ шифрованием и не мучаться с поиском своего оборудования и сотрудников
28:20 Импортное оборудование ждать полгода, российское оборудование ждать 2 недели
31:29 Большинство заказчиков стало требовать RMA замену оборудования Next Business Day
35:25 Найденные уязвимости в VPN шлюзах нельзя сразу исправить, потому что, если поставишь патч, то ты теряешь и сертификат и аттестацию.
44:47 VPN шлюз это про ИТ инфраструктуру, а не про безопасность. Важна пропускная способность и задержки, поэтому обязательно иметь мониторинг канала, задержек и фрагментации пакетов. Стоит посмотреть на класс продуктов DEM.
49:20 Есть много ограничений в формуляре, в частности на подключение к виртуализации и разрешению на вывод за границу - смотрите в него.
50:43 VPN шлюзы имеют множество юридических и таможенных проблем с ввозом в страну и с вывозом из страны. Как по российскому законодательству, так и по местному законодательству. Сломанное оборудование вообще невозможно вернуть обратно.
56:02 Организация DCI: L2 канал на MPLS, темная оптика, растягивать L2 - боль, инкапсулировать L2 в L3 - тоже боль.
58:06 TSS: аппаратная реализация шифрования дает задержку 10 мкс и это вообще незаметно для сети. Также уже есть 100 Гбит/с оборудование.
59:55 Всегда учитывайте условия измерений: размер пакетов (маленькие пакеты снижают производительность), размер фреймов (jumbo frame могут повысить производительность)
01:04:53 Для NGFW есть методология измерения производительности у NetSecOpen и RFC 9411. Паша назвал RFC 2544, но я несогласен - это документ 1999 года, когда NGFW еще не было на рынке.
01:07:28 Важно понимать, что будет разная производительность у разных ГОСТ 34.12-2018 (Кузнечик RFC 7801 и Магма RFC 8891), 34.13 и 28147-89 ведь там разные ключи 128 и 256 бит
01:15:40 Квантовая криптография просто использует криптографические ключи большой длины, допустим 760 бит. И это упирается в производительность железа.
01:19:53 Сертификаты у VPN шлюзов: СКЗИ от ФСБ, от ФСТЭК на МСЭ А и Б, и есть еще сертификат как СОВ от ФСТЭК и СОА от ФСБ и есть новый от ФСТЭК на NGFW где еще требуется защита от НСД. Вообще почему-то забыли сертификацию по уровню доверия и по ТУ.
01:23:20 Как управлять МСЭ без сертифицированного ФСБ защищенного канала? Надо ли получать сертификат СКЗИ в ФСБ в случае работы TLS расшифрования в NGFW и WAF и балансировщиках? Балансирощик, NGFW, WAF должен быть криптошлюзом.
01:30:52 В трансиверах SFP есть маленький компьютер в самом интерфейсе и его можно сертифицировать как СКЗИ в ФСБ. Но они не входят в ТОРП Минторга и шансов туда внести - нет.
01:37:00 У одного заказчика стоит 40 VPN шлюзов в двух стойках для обслуживания широкого канала.
01:39:12 Active-Active кластера хороши только на бумаге, в реальной жизни это боль. Лучше взять высокопроизводительный Active-Passive.
01:40:24 Интересный кейс: пакет роняет криптошлюз, трафик переходит на второй и этот же пакет роняет и второй критошлюз.
01:41:24 Илья Тимофеев: несовместимость криптошлюзов - доколе?
01:55:02 Для подключения к СМЭВ нужно три разноцветных шлюза
01:57:26 Пункт управления под Linux
01:58:02 TSS управляется через любой браузер. Здесь у меня конечно вопросы про сертификацию ФСБ этого браузера и операционной системы как СКЗИ для TLS.
01:58:36 Дальше слушать страшно: распределение ключей через УЦ на Windows - что?! ) По букве закона все ключи должны локально на флешке загружаться в каждый СКЗИ - это очень неудобно. КВ требует ключевого блокнота, который нужно официальным письмом заказывать! Нет официального документа описывающего как работать с ключевой информацией.
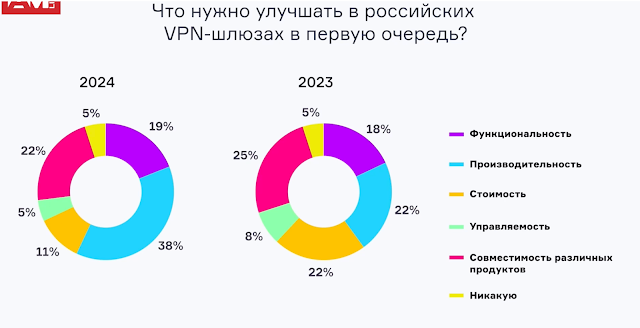
02:06:40 Результат опроса по тому что нужно улучшать в криптошлюзах.
02:08:08 Прогноз от Павла Коростелева
02:10:30 Прогноз от Ильи Шарапова
02:13:19 Прогноз от Александра Веселова
02:16:25 Прогноз от Виталия Медведева
02:17:32 Чипы для АСУТП с криптографией и защитой приборов учета
02:19:00 Мнение зрителей об отечественных VPN (опрос)
Запись
Опросы