Сканеры уязвимости — это программные средства, которые автоматически проверяют компьютерные системы, сети, приложения и устройства на наличие известных уязвимостей и слабых мест в безопасности.
Их основная задача — выявлять потенциальные точки входа для злоумышленников, чтобы своевременно устранять риски и повышать уровень защиты.
На российском рынке существует множество подобных инструментов и сегодня мы поговорим о новом продукте Positive Technologies - XSpider Pro.
Компания TS Solution получила эксклюзивную возможность протестировать решение до официального релиза.
В этой статье мы расскажем, что представляет собой продукт XSpider Pro, кому он подойдёт и чем отличается от схожих решений.>
История появления
В далеком 2002 году на рынке появляется компания Positive Technologies, а уже через год увидел свет первый её продукт - XSpider.Функционально это был продукт, способный сканировать хосты методом чёрного ящика. Он мог определять открытые порты, анализировать баннеры на них и сопоставлять обнаруженный софт с уязвимостями, которые под него подходят.
Шли годы. Сканеры безопасности эволюционировали: появились режимы сканирования белым ящиком (audit), проверки соответствия мировым стандартам (compliance) и полноценные системы управления уязвимостями.
XSpider, который был способен только на простые сканирования чёрным ящиком и устанавливался только на Windows, уже не мог покрывать всех потребностей, а суперфункциональный MaxPatrol VM был не всем по карману.
И вот осенью 2025 года на рынок выходит его преемник — XSpider Pro, который должен закрыть большинство потребностей Заказчиков с небольшими инфраструктурами (решение идеально подойдет для инфраструктуры до 500 хостов).>
Позиционирование на рынке
Безусловно — MaxPatrol VM более функционален, чем предмет нашего сегодняшнего исследования. У него есть все инструменты для построения полноценного процесса управления уязвимостями на инфраструктуре любого размера.Но иногда бюджеты не позволяют приобрести решение такого класса, а размер инфраструктуры небольшой. Для этого и существует XSpider PRO, под капотом у которого такая же экспертиза, что и у MaxPatrol VM, но перечень функций менее обширный.
Важно понимать, что если ваша инфраструктура больше 500 хостов — вам в обязательном порядке нужно смотреть на системы управления уязвимостями, такие как MaxPatrol VM.
Вы можете узнать больше об этом продукте из нашего экспертного курса:
 При больших объемах трафика вы будете сталкиваться с миллионами уязвимостей, и для полноценного выстраивания процесса вам потребуется намного более функциональный продукт, позволяющий приоритезировать активы, уязвимости, контролировать SLA на закрытые и иметь активоцентричную систему.
А на меньших объемах можно справиться и с классическим сканером чёрного и белого ящика.>
Архитектура и аппаратные требования
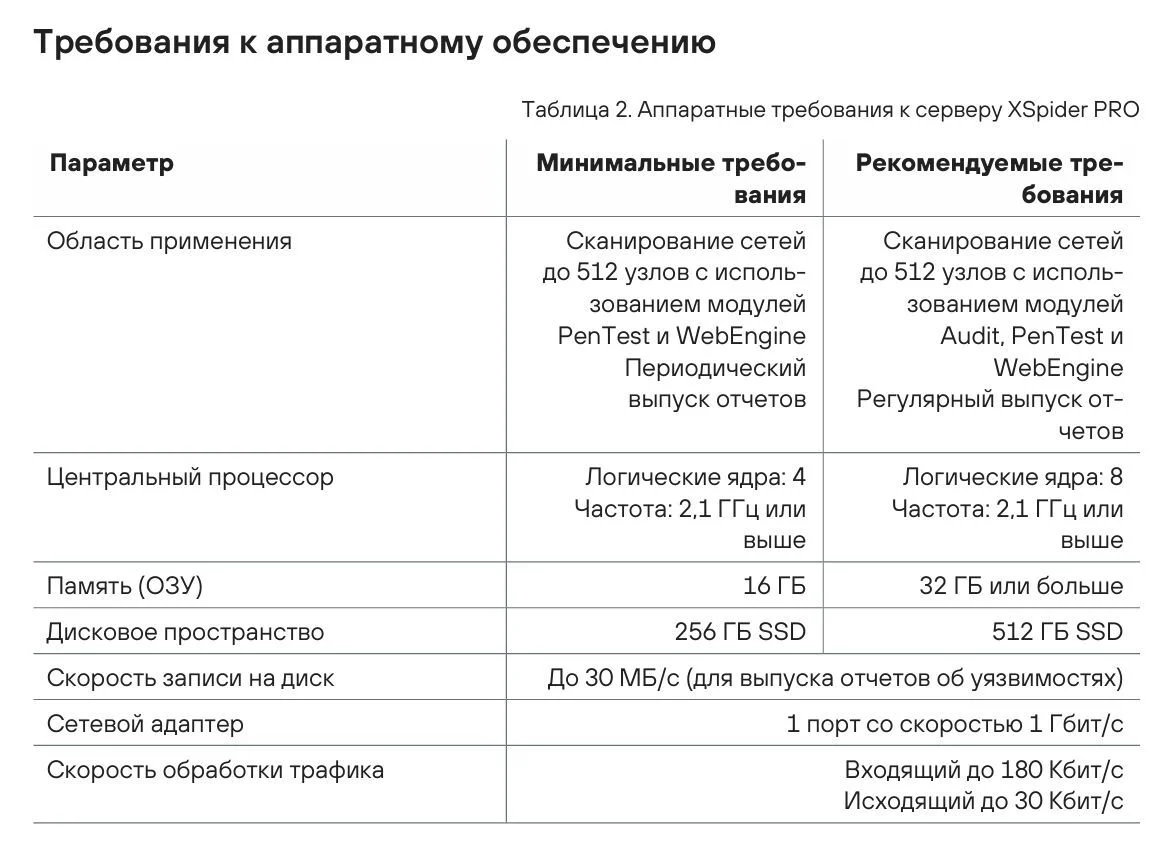
Стоит отметить, что к нам на обзор попала предрелизная сборка продукта, поэтому требования со временем могут меняться, но принципы останутся прежними:- Установка на Linux (в том числе на ОС Astra Linux)
- Небольшие аппаратные требования
Собственно, общие рекомендации по аппаратному обеспечению представлены ниже. Отдельно добавим, что размер хранилища не всегда должен быть минимум 256 ГБ.
Всё будет зависеть от объемов инфраструктуры и периодичности сканирования. И на совсем маленьких инсталляциях хранилище можно сделать еще меньше.
 >
Сертификация ФСТЭК
Продукт только выходит на отечественный рынок, но уже проходит аттестацию во ФСТЭК.Сертификат ожидается до конца 2025 года.>
Возможности
С помощью XSpider PRO вы сможете:- обнаруживать узлы в сети;
- собирать и хранить сведения об узлах;
- собирать и хранить сведения об уязвимостях;
- выпускать отчеты и контролировать устранение уязвимостей.
Стоит отметить, что XSpider PRO может проводить сканирование белым ящиком и поддерживает достаточно большое количество ОС. А также имеет модуль сканирования Web-сайтов.>
Лицензирование
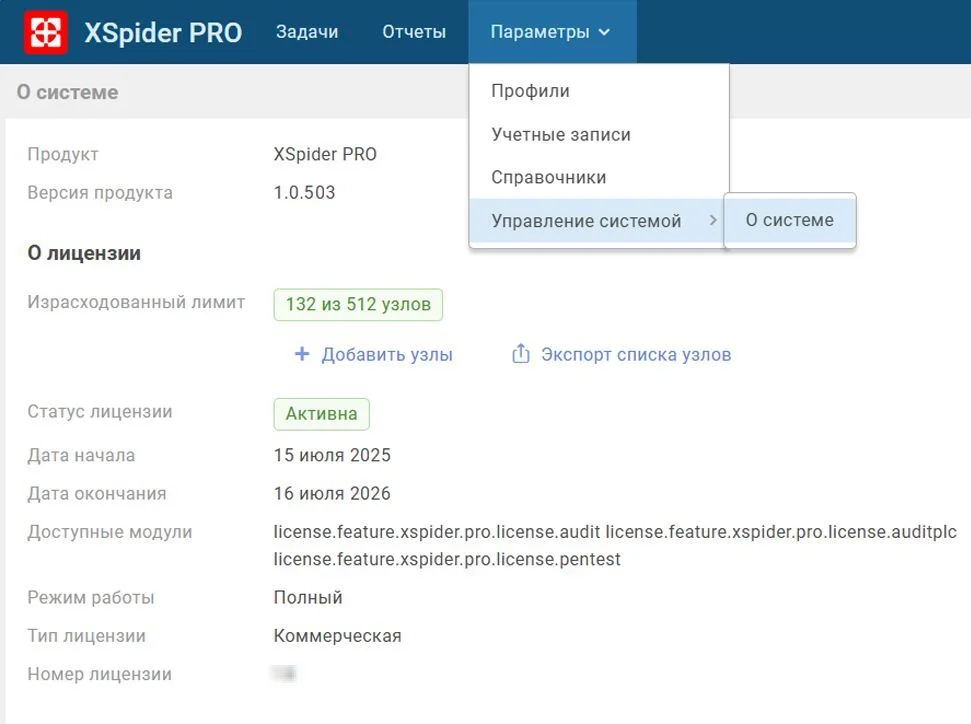
Глобально продукт лицензируется по тому количеству активов, которое вы планируете сканировать.Также имеются варианты сканирования только режимом чёрного ящика (Pentest) и чёрный + белый (Pentest + Audit).
 >
Интерфейс пользователя
После установки вас встретит простой и лаконичный интерфейс, состоящий из нескольких вкладок>Задачи
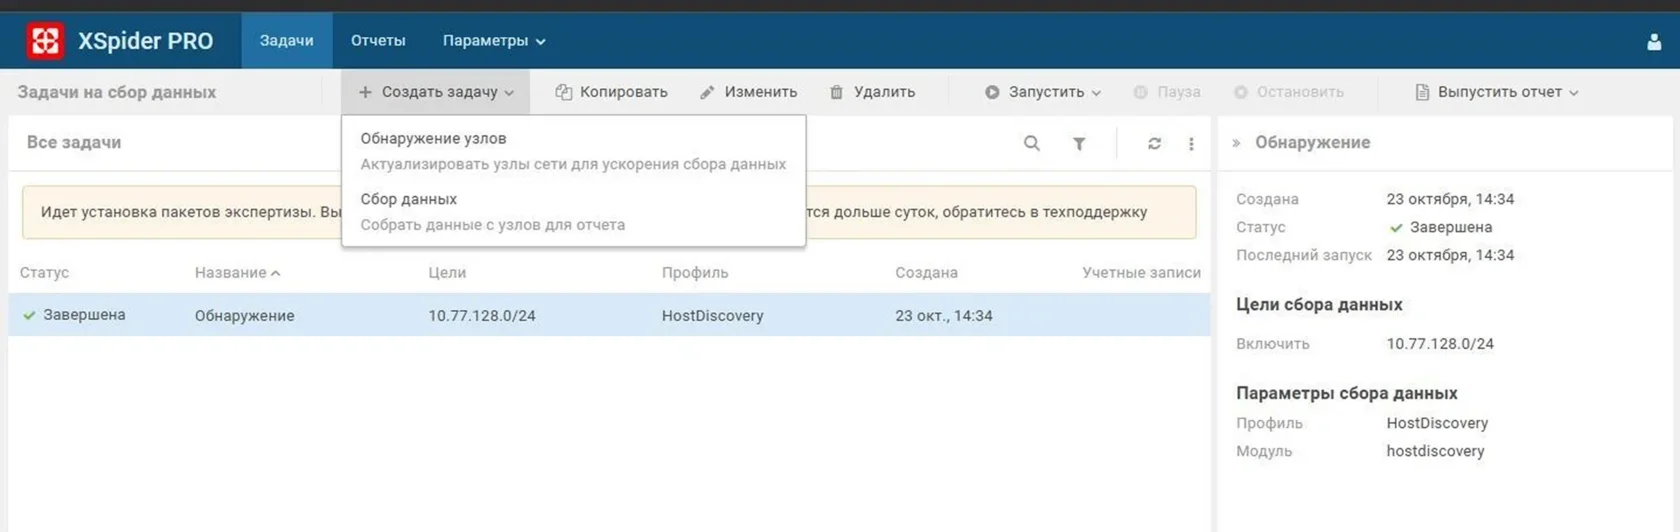 Работа с всеми задачами происходит тут. Их можно создавать, копировать, изменять уже имеющиеся и выпускать отчеты по отдельным задачам.
Глобально задачи бывают двух типов:
- обнаружение узлов
- сбор данных
Обнаружение узлов
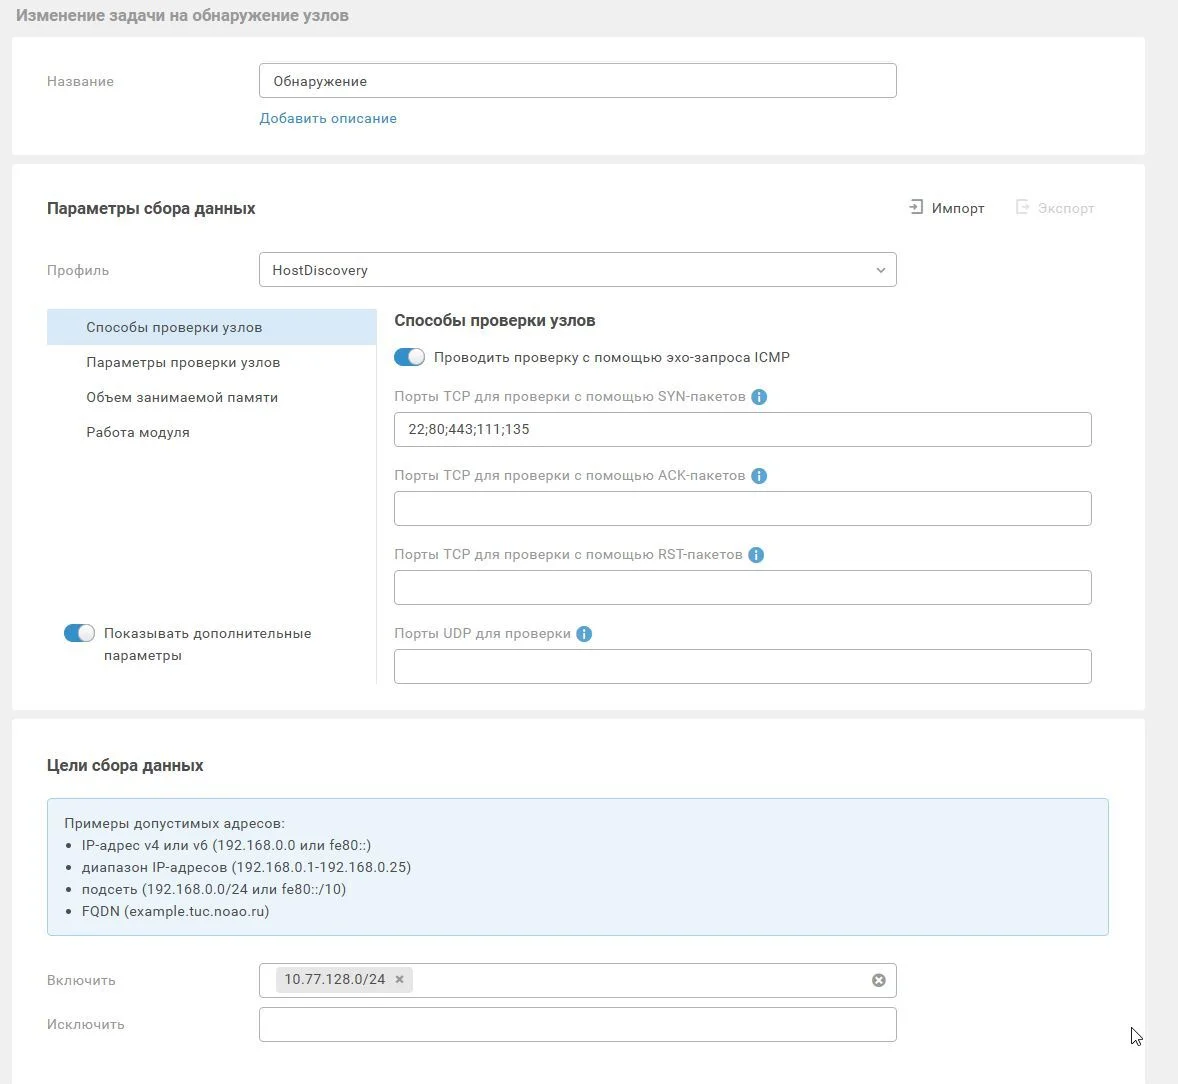
Задачи такого типа являются первостепенными при сканировании и их лучше нацеливать на подсети.Для обнаружения используется модуль Host Discovery, который “пробежится” по всей сети из целей сканирования и определит кто в этой сети “живой”.
Сами настройки профиля можно менять. Например: можно расширить набор портов, по которым будут определяться хосты.
 >
Сбор данных
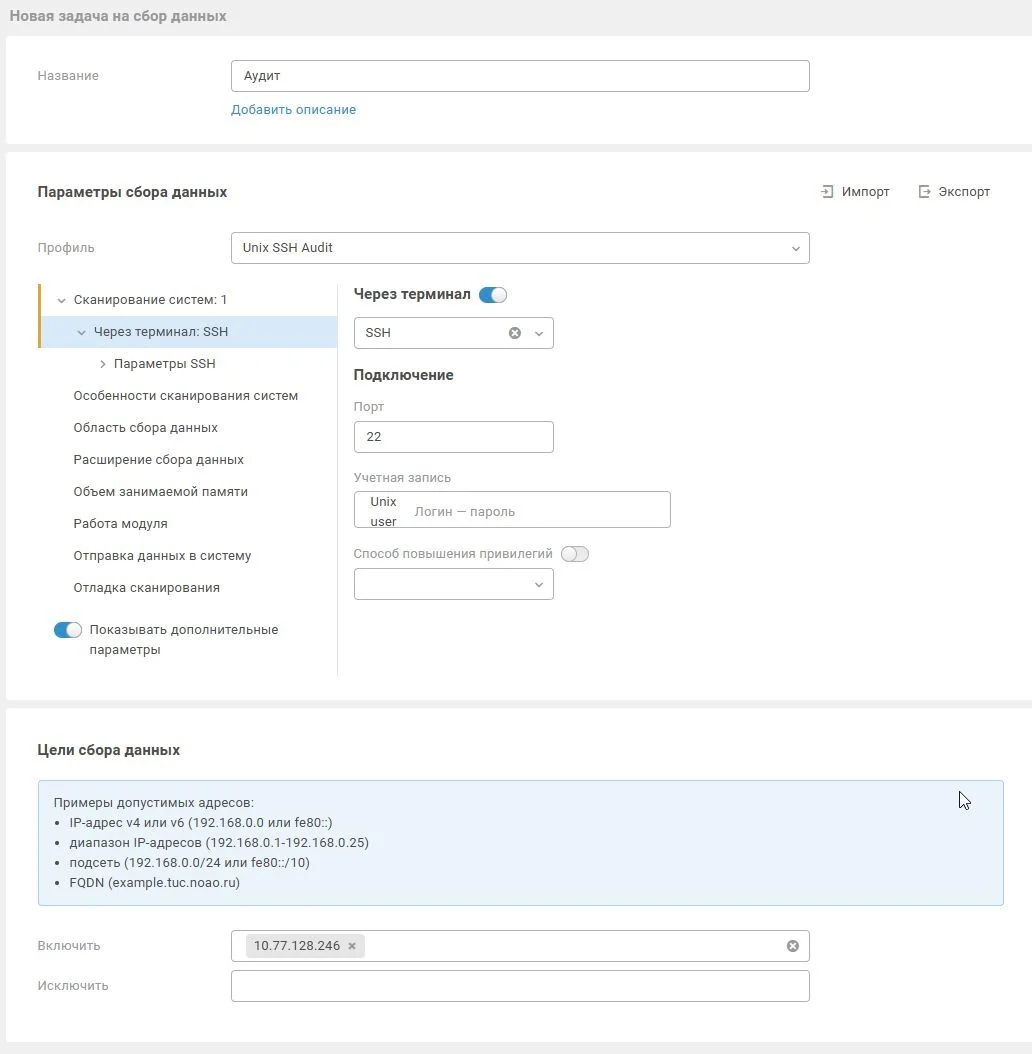
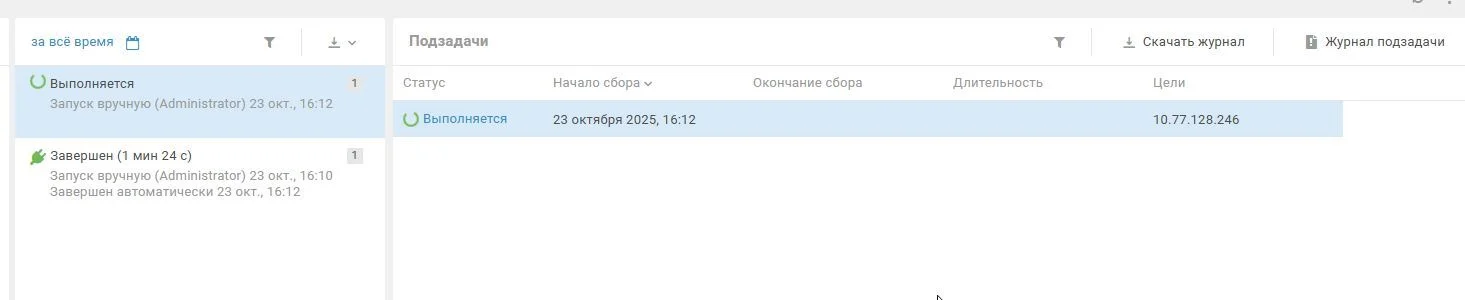
Тут уже можно настроить задачи сканирования на уязвимости методом белого и чёрного ящика.На примере мы видим задачи сканирования unix-актива с учётной записью.
 Результаты выполнения задачи можно посмотреть, провалившись в саму задачу двойным кликом:
 >
Отчеты
Тут представлено единое окно управления всеми отчетами.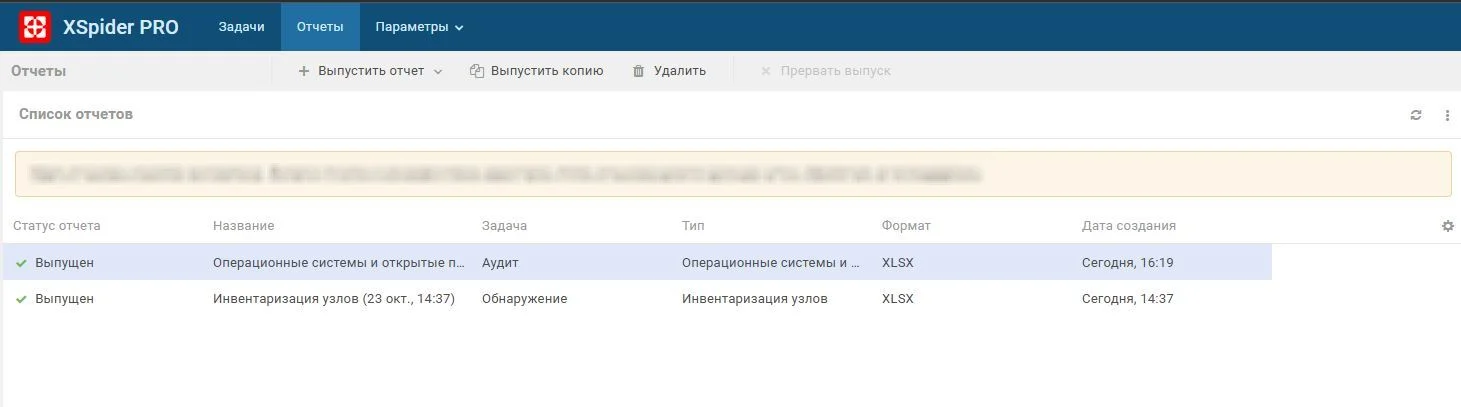 Отчеты типовые.
Они могут быть в форматах XLSX, HTML и Json и бывают следующих видов:
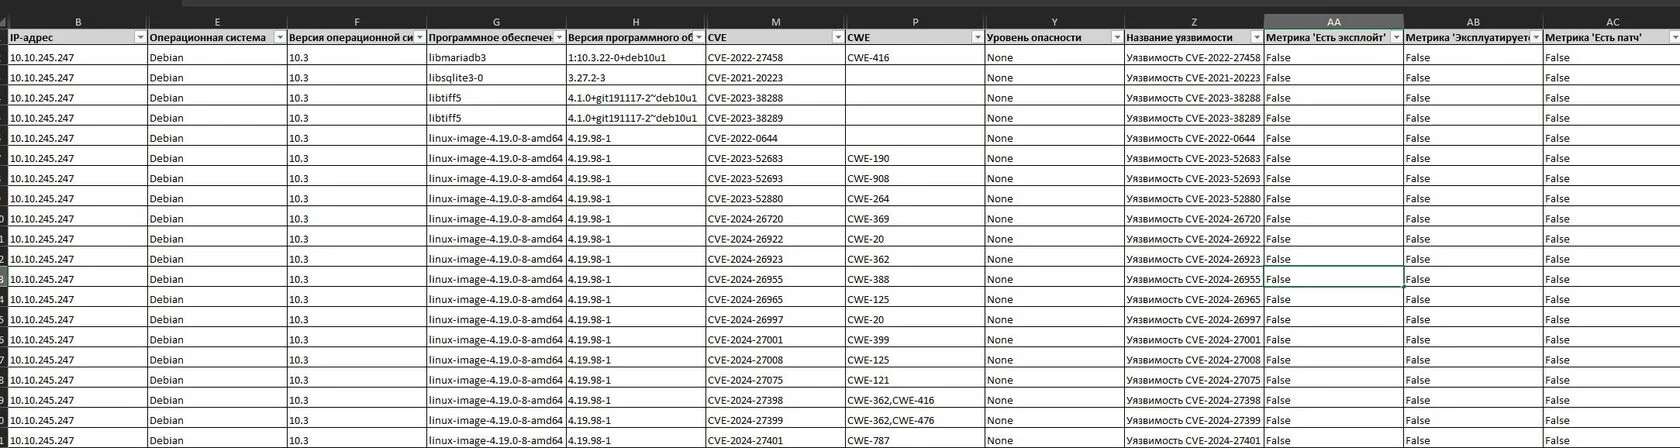
1) Уязвимости по узлам. Список всех обнаруженных уязвимостей и узлов, на которых они были обнаружены. Отлично подойдет для отправки в отдел ИТ. Табличное представление удобно для фильтрации и сортировки
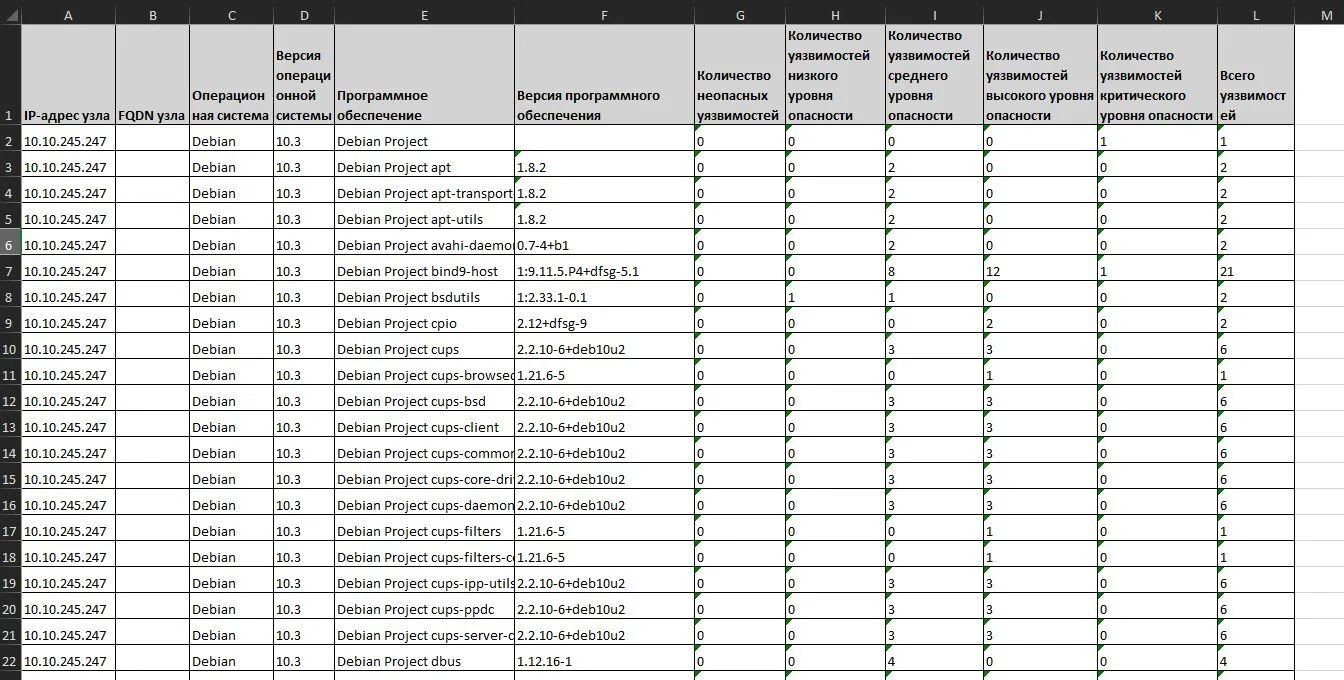
 2) Количество уязвимостей на узлах по уровню опасности. Даст понять, на какие активы стоит обратить внимание в первую очередь
 3) Дифференциальный отчет по уязвимостям на узлах. Сравнит два скана и покажет: какие уязвимости удалось закрыть, а какие остались
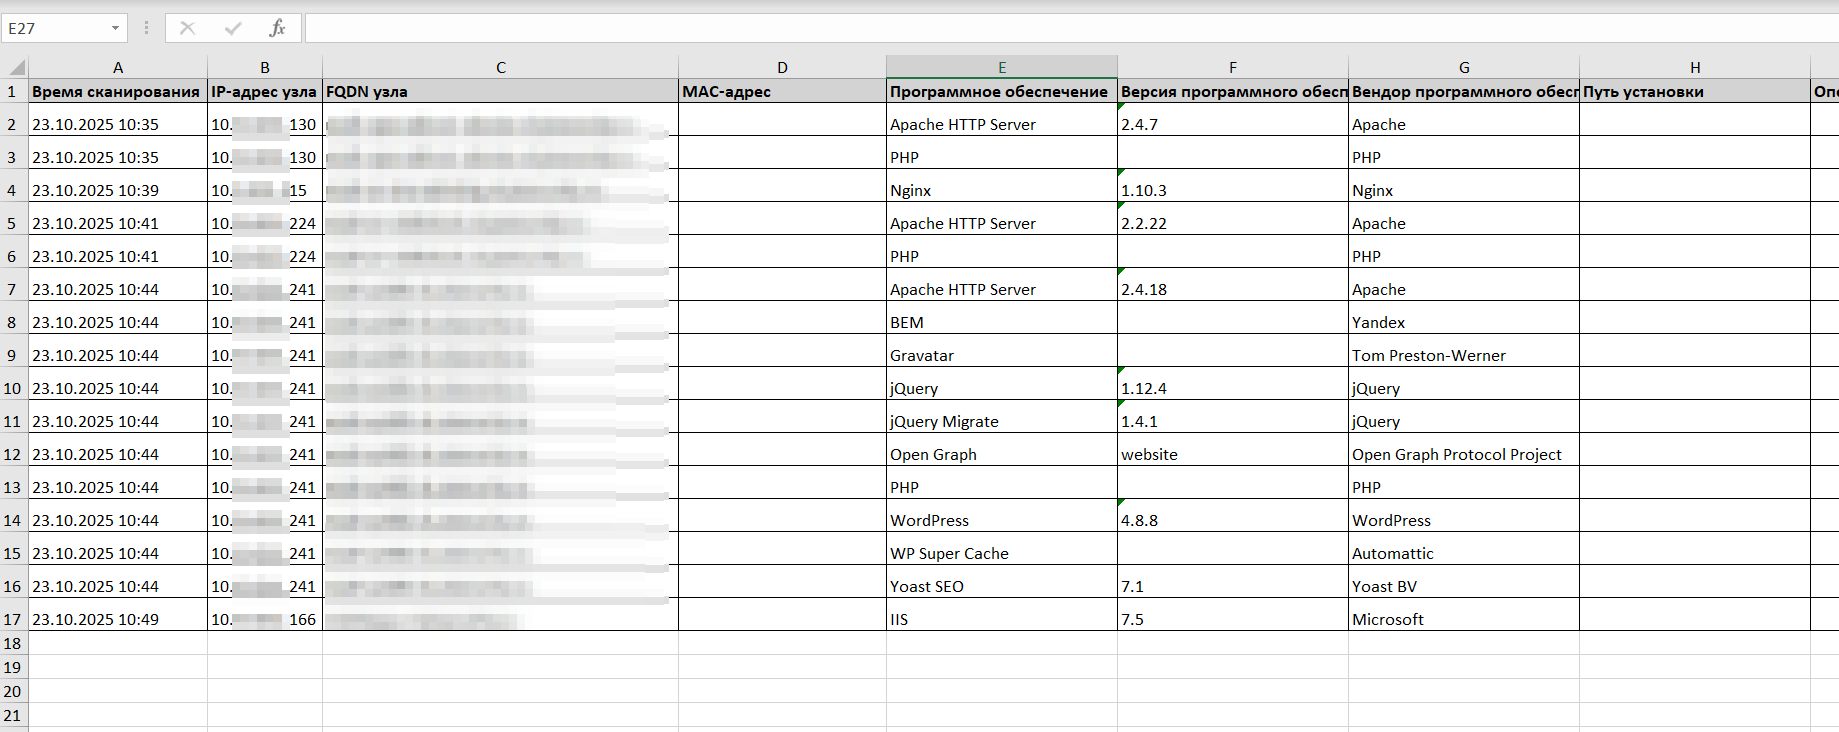
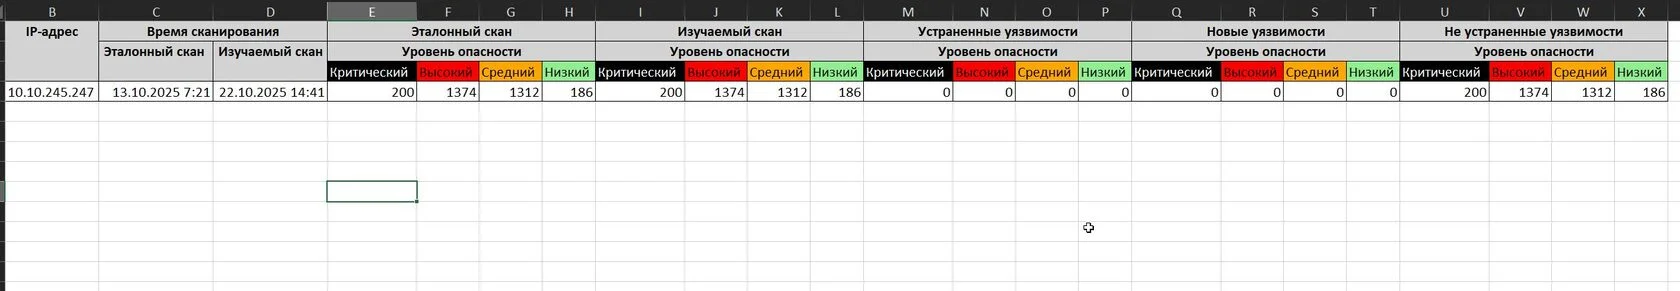 4) Инвентаризация узлов. Подробный перечень обнаруженных активов после сканирования режимом “обнаружение хостов”
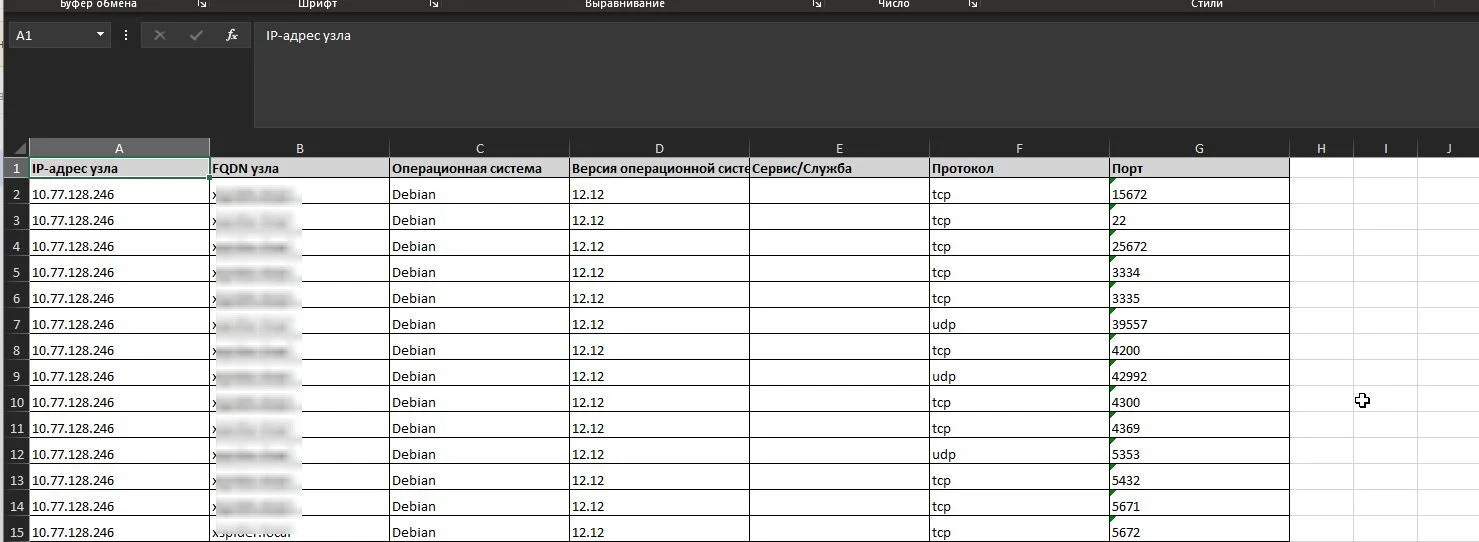
 5) Операционные системы и открытые порты на узлах. Даст перечень доступных портов на всех просканированных активах
 >
Дополнительные параметры
Тут можно кастомизировать профили сканирования, добавлять учетные записи и создавать справочники для подбора учетных записей.>Профили
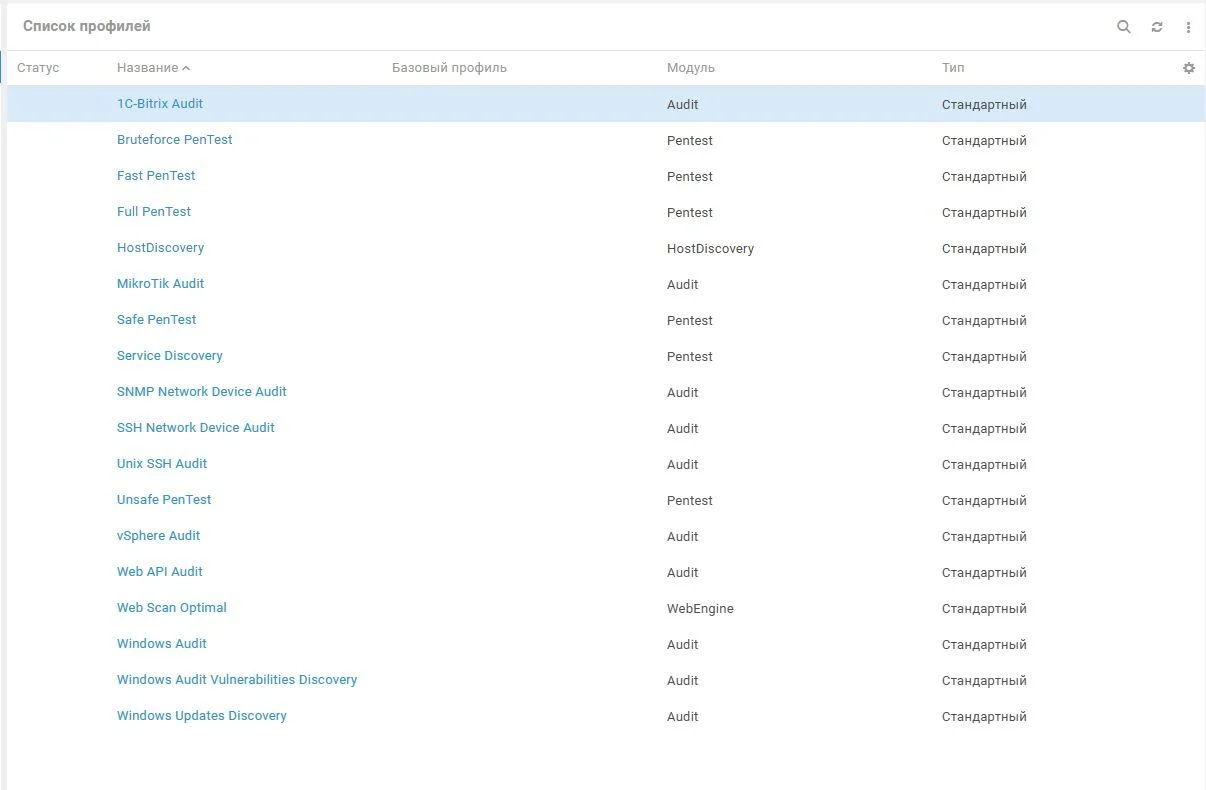 Профилей в системе достаточно.
С их помощью можно:
- Сканировать любые активы методом чёрного ящика с использованием профилей пентест (Bruteforce PenTest, Fast PenTest, Full PenTest, Safe PenTest, и Unsafe PenTest Service Discovery).Разбирать каждый не будем, но глобально они все строятся на одном движке и имеют разные настройки
- Сканирование поддерживаемых активов методом белого ящика с учетными записями (Audit). На момент написания материала список поддерживаемых активов неизвестен, но предположим, что продукт умеет всё тоже самое, что умеет сканировать старший брат MaxPatrol VM
- Сканировать веб-сервисы модулем WebEngine, аналогичный есть и у MaxPatrol VM
Любой из профилей можно скопировать и создать на его базе свой со индивидуальными настройками.
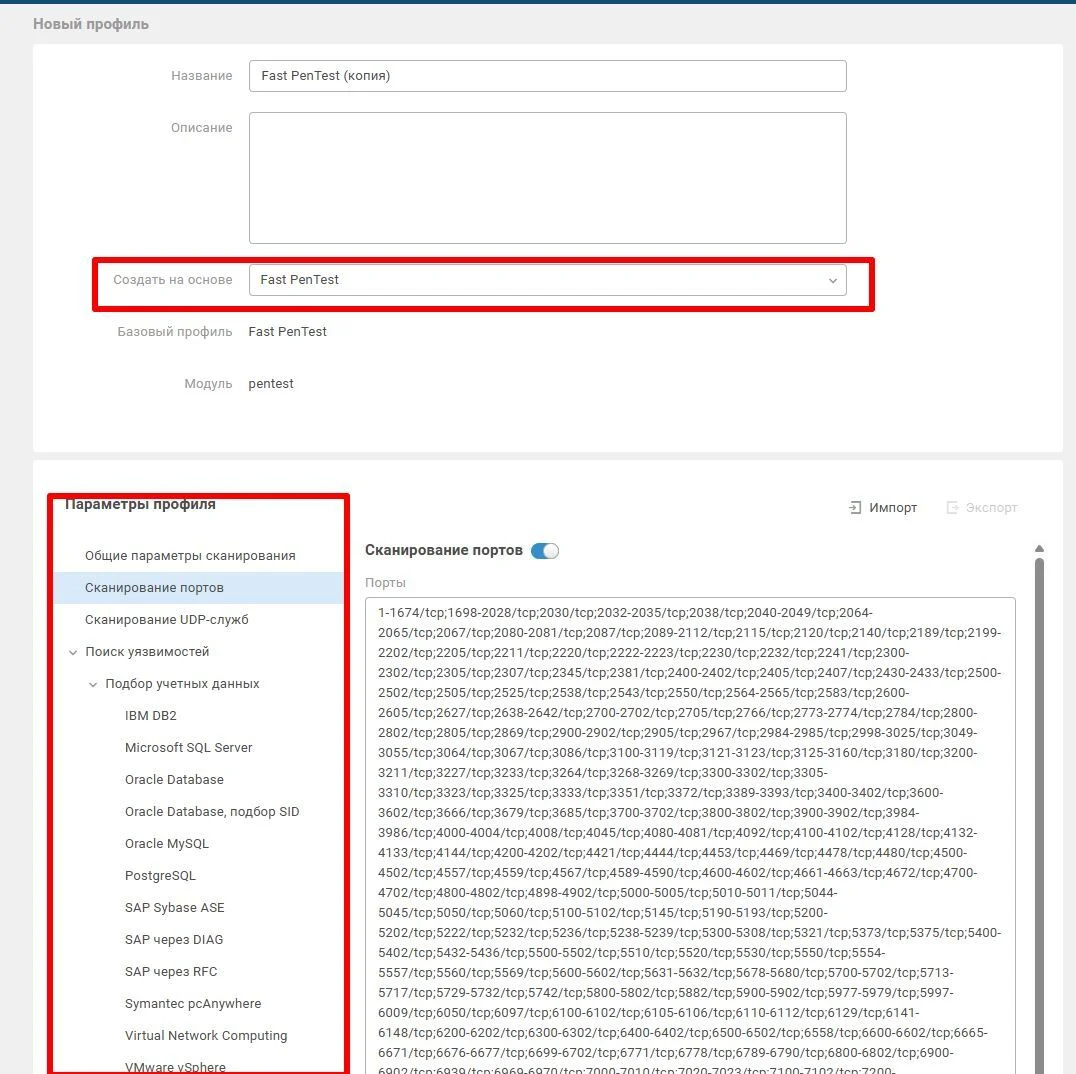 >
Учётные записи
В этом разделе хранятся все учётные записи, добавленные в систему.Можно добавлять:
- Сертификаты
- LAPS для более удобного сканирования Windows-активов
- Связки логин-пароль
- Просто пароли (учетки такого типа нужны для повышения привилегий на Unix-системах)
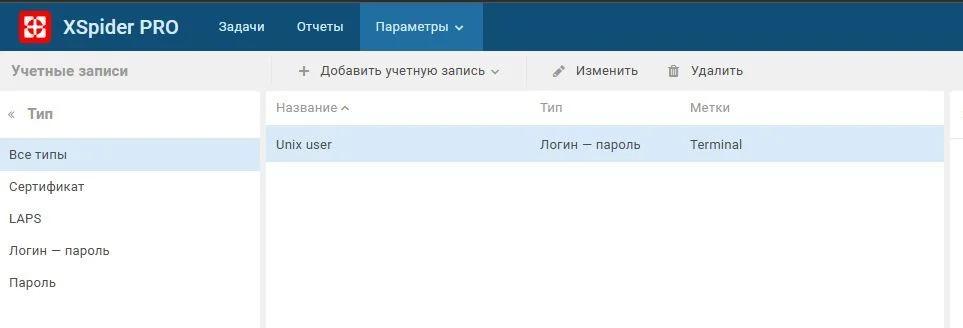 Учетные записи хранятся в системе в зашифрованном виде, поэтому при компрометации операционки сканера вытянуть их не получится.>
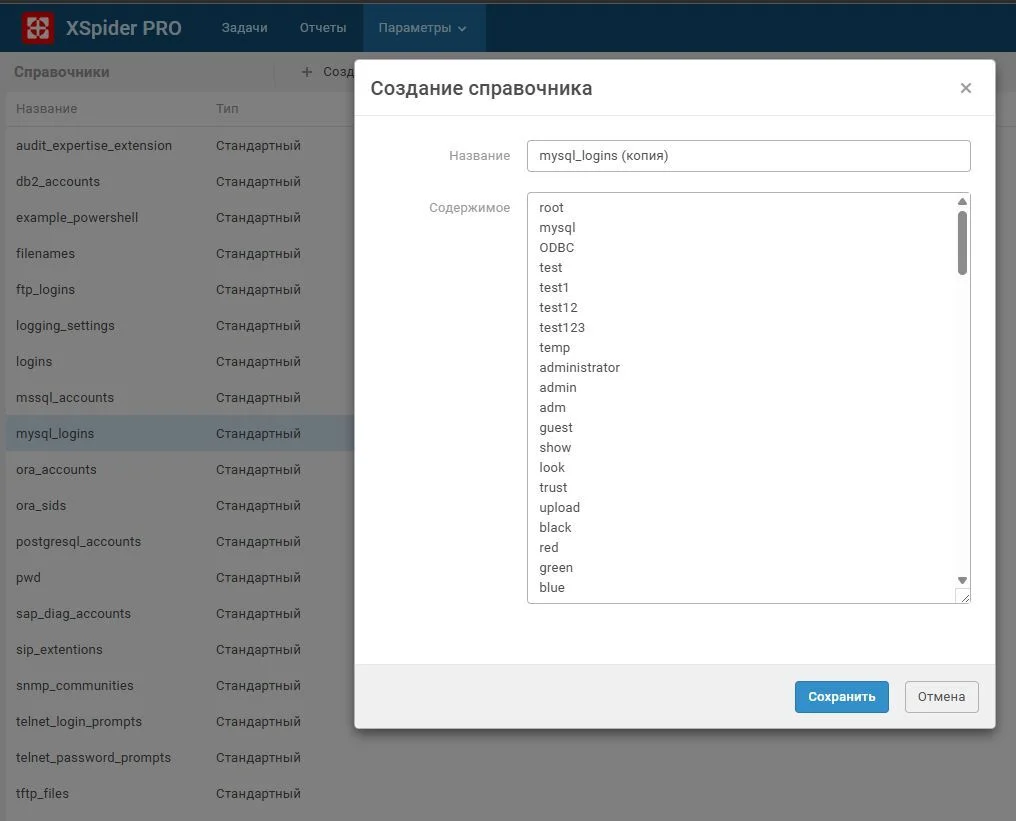
Справочники
В системе присутствует набор справочников, с помощью которых вы можете проводить сканирование с подбором учетных записей.Сами по себе справочники небольшие, но вы всегда можете создать свой, записать в него дефолтные логины и пароли, и провести сканирование вашей инфраструктуры с ними. Если у вас используются дефолтные учетные записи на каких-то системах — сканер подсветит проблемы.
 >
Выводы
В завершение нашего обзора можем отметить: разработчики Positive Technologies взяли возможности сканирования MaxPatrol VM, убрали крайне полезную на больших объемах активоцентричную систему, взяли экспертизу, наработанную годами, и обернули всё это в легковесный сканер.Если объемы вашей инфраструктуры не превышают 500 узлов — XSpider Pro отлично подойдет под ваши задачи.