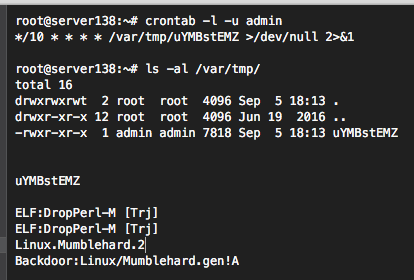
Если ваш VPS сервер рассылает спам, проверьте, нет ли в /var/tmp или /tmp каталоге бинарного файла со случайным именем, наподобие uYMBstEMZ. Данный файл прописан на автозапуск каждые 10 секунд в кроне пользователя admin (или root). Он запускает резидентный процесс на Perl (обычно с именем "bash"), который по SMTP рассылает спам. Резидентных процессов может быть несколько, их легко заметить в топе выдачи утилиты top.
Что интересно, бинарник - это в большей степени зашифрованный код Perl скрипта. Он выполняет /usr/bin/perl и через pipe передает ему раскодированный исходник.
После удаления файла, записи в cron и процессов не забудьте поменять все пароли от сервера, а на сайты установить защиту (бывает, что бэкдор, через которых выполняется заражение, находится на одном из сайтов сервера, в аккаунте admin).
Если проблема есть и ничего не понятно, всегда можно обратиться к нам в "Ревизиум"
Обращаем внимание, что все материалы в этом блоге представляют личное мнение их авторов. Редакция SecurityLab.ru не несет ответственности за точность, полноту и достоверность опубликованных данных. Вся информация предоставлена «как есть» и может не соответствовать официальной позиции компании.