Исполнение требований приказов ФСТЭК России в связке с методическим документом ФСТЭК от 12.04.2026 меняет саму логику работы: соответствие требованиям больше не подтверждается наличием сертификата на средство защиты — регулятор проверяет кроме наличия действующего сертификата, обоснован ли выбор конкретного СЗИ для нейтрализации угроз учтенных в актуальной модели угроз и эффективность принимаемых мер защиты.
Именно здесь рвётся цепочка: компания покупает дорогое решение, которое на бумаге закрывает меру, а по факту не соответствует ни архитектуре системы, ни модели угроз.
На вводном вебинаре мы рассмотрели каркас методического документа. Теперь переходим к практике.
На живых примерах разберём, как реализовать следующие группы мер:
- Идентификация и аутентификация (ИАФ) — какие СЗИ нужны для первичной и вторичной идентификации и когда достаточно встроенных механизмов ОС.
- Управление доступом (УПД) — как выбрать средство разграничения прав, не создав избыточную и неуправляемую систему.
- Регистрация событий безопасности (РСБ) — какой класс решений (журналирование, SIEM) закрывает требование, а какой только имитирует его.
- Антивирусная защита (АВЗ) — на что смотреть при выборе антивирусного средства с учётом класса защищённости системы.
Что вы получите после вебинара:
запись эфира • конспект • ответы на ваши вопросы
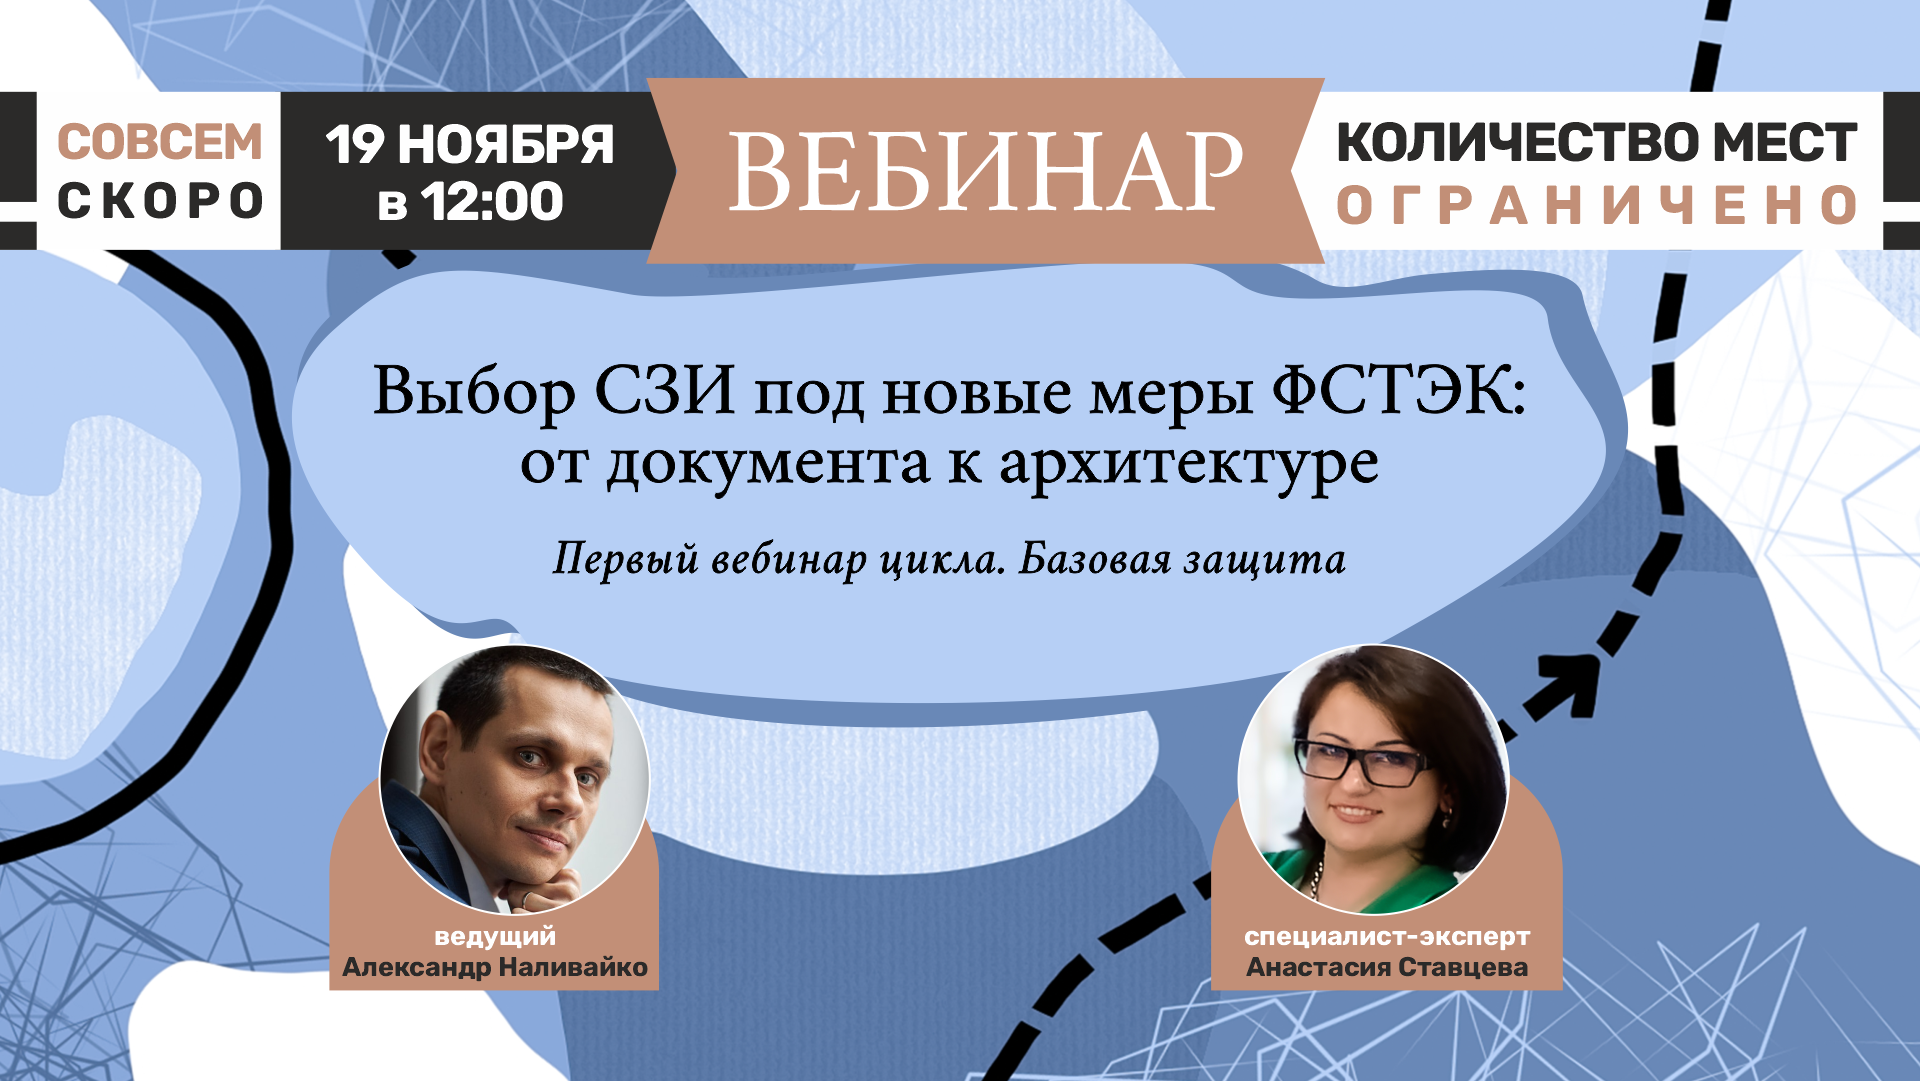
Спикер: Анастасия Ставцева, специалист-эксперт ООО Рубикон (ИТ-интегратор полного цикла с экспертизой в информационной безопасности, лицензиат ФСТЭК и ФСБ, который с 2017 года оказывает услуги по всей России).
Задайте свои вопросы при регистрации, чтобы мы их обсудили прямо в эфире!
Регистрация и форма для вопросов по ссылке:
https://pmnav.ru/webinar/19-11-2026_vybor-szi-pod-novye-mery-fstjek-01-basovaya-zashita/